

 文控堡垒系统
 文档安全
 移动存储管理
 邮件安全
 屏幕安全
 打印安全
 风险报警
 屏幕监管
 远程协助
 行为审计报表
 行为分析
 敏感词监测
 上网行为监管
 应用程序管控
 IT资产管理
 远程桌面运维
 软件统一分发、部署
 系统权限管控
 文件备份
 电脑行为预警
 电子文档安全管理系统
 网络准入控制管理系统

 售前热线
 微信咨询

不少单位保密检查时总会碰上一种哭笑不得的状况:规章制度贴满走廊,开会反复强调 U 盘纪律,可总有图省事的人,随手把私人 U 盘插到涉密电脑。不是想故意泄密,大多就是嫌来回拷贝文件麻烦,抱着侥幸心理。等查到违规记录,才惊觉风险已经埋下。口头提醒、通报批评做了一轮又一轮,过段时间同类问题又冒出来。

光靠人盯人,很难彻底管住 U 盘这类小小的移动介质。想要把涉密计算机 U 盘管理落地,得制度、技术、督查三管齐下,下面结合域智盾软件的实操经验聊聊怎么落地。
一、制度层面:把 U 盘使用规矩落到纸面
很多单位制度写得笼统,执行的时候模棱两可。要明确几条硬规矩:
涉密 U 盘统一登记编号,专盘专用;
严禁密与非密设备交叉混用私人 U 盘;介质领用、归还、销毁要有登记台账;
临时需要使用外来存储设备,必须走审批流程。
制度不能只挂墙上,新员工上岗就要做介质安全培训,离职离岗必须清退全部涉密 U 盘。但光靠制度约束,挡不住员工私下的侥幸操作,需要技术手段做兜底。
二、技术层面,用域智盾软件筑牢终端防线
制度定好之后,就要依靠技术把规则强制落地。域智盾软件可以针对涉密计算机做 USB 接口精细化管控,不搞简单一刀切全盘封死 USB 键鼠。可以建立 U 盘白名单,只有单位登记备案的合规 U 盘能够识别接入,私人 U 盘、来历不明的存储设备插上直接拦截拒绝访问,从源头杜绝外来介质随意接入涉密终端。
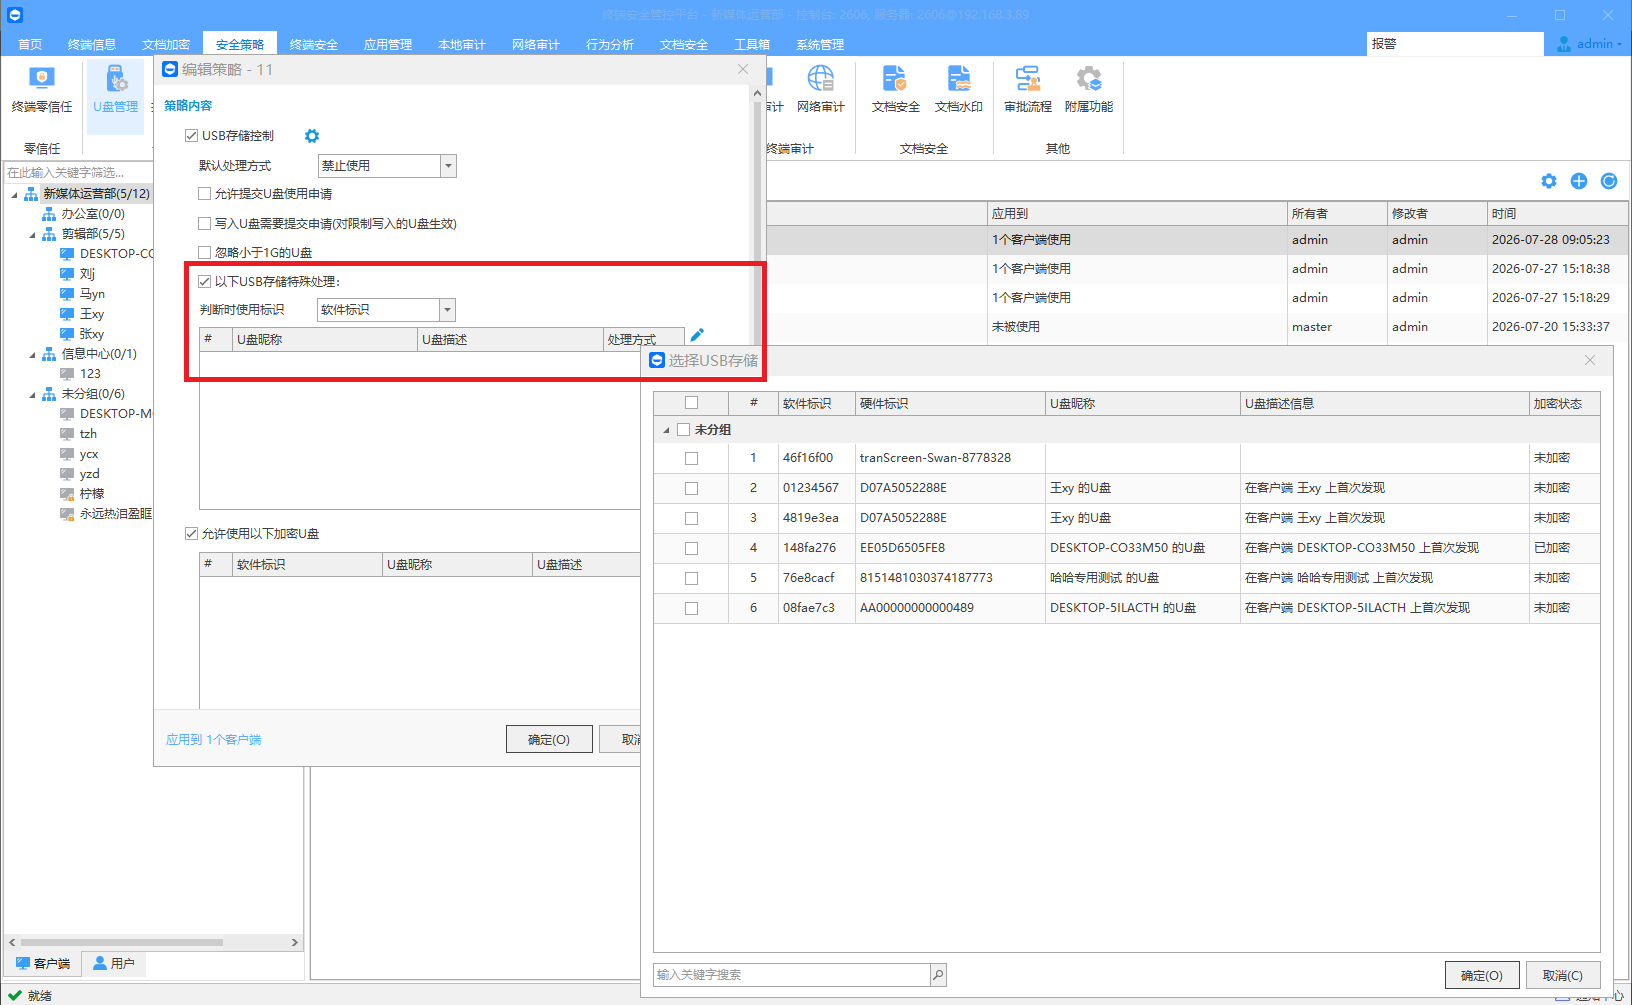
同时支持分级权限配置。部分岗位确实需要读取 U 盘资料,可以设置只读模式,能读取 U 盘内容,但不允许把涉密文件拷贝出去。对于完全不需要移动介质的岗位,直接禁用全部 USB 存储,只保留键鼠使用权限,适配不同岗位的办公需求。
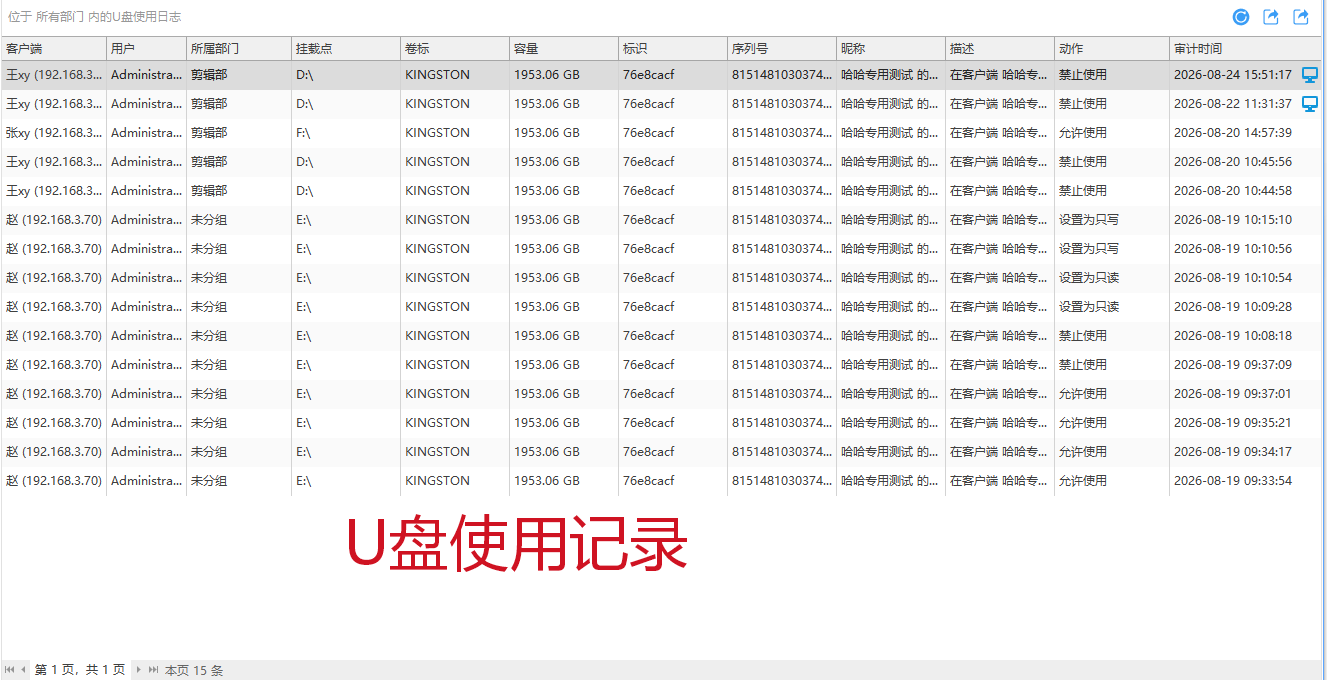
域智盾软件还会完整记录 U 盘插拔、文件拷贝、删除等全部操作日志,记录操作人员、终端、时间、拷贝的文件信息。就算出现违规插拔,后台可以调出完整记录,不会出现出事之后无据可查的局面,日志也满足保密检查的溯源要求。
三、督查复盘维度,不要等检查才事后救火
很多单位只有上级来检查,才突击查一遍 U 盘问题,平时完全放任。日常要做好常态化督查。借助域智盾软件后台,可以定期筛选异常行为:非工作时段 U 盘插拔、陌生设备尝试接入、高频大批量文件拷贝,这类行为系统可以配置告警,提前发现苗头,不用等酿成问题再处置。
督查不等于单纯抓人问责。发现违规操作之后,第一件事要复盘:是制度流程不合理,还是员工安全意识不足。是审批流程太繁琐逼得大家私下绕开规则,还是培训没有到位,针对性优化调整,不能一味处罚了事。
落地几个实在提醒
第一,技术工具替代不了管理制度,软件可以拦截操作,但人员培训、介质台账依旧不能偷懒。
第二,上线之前结合本单位保密要求调试策略,涉密机优先最小权限原则,能不用 U 盘就尽量不用。 第三,定期导出外设审计日志做内部自查,不要等到保密检查临时补材料。
小小的 U 盘看着不起眼,却是内网泄密最常见的突破口。制度划清红线,技术强制守住终端,督查及时发现苗头,三者配合,才能真正减少 U 盘违规操作反复发生的情况。
责编:璇玑
最新资讯
- 我现在在A电脑安装了客户端,用了一段时间想换到B电脑上,可以更换吗?
- 电脑重做系统了,你们软件还能生效吗?
- 加密文件会不会丢失,有备份机制吗?
- 审批人不在,解密申请会不会因此延误?
- 被控端电脑关机了,我还能看到监控的那些数据吗?
- 你们服务器端电脑必须一直开机吗?
- 你们控制台电脑可以关机吗?
- 单机电脑怎么下发策略呢?
- 员工电脑如何解密文件?
- 我们公司人员较多,一个管理员审批不过来,可以分多个吗?
- 你们管理端可以在多个电脑登录吗?
- 我们公司有一个共享文件夹,这个里面的文件如何加密?
- 安装你们软件之前的文件如何加密?
- 管理端电脑,不安装客户端,能查看加密文件吗?
- 你们软件可以部署在纯单机的电脑上吗?