

 文控堡垒系统
 文档安全
 移动存储管理
 邮件安全
 屏幕安全
 打印安全
 风险报警
 屏幕监管
 远程协助
 行为审计报表
 行为分析
 敏感词监测
 上网行为监管
 应用程序管控
 IT资产管理
 远程桌面运维
 软件统一分发、部署
 系统权限管控
 文件备份
 电脑行为预警
 电子文档安全管理系统
 网络准入控制管理系统

 售前热线
 微信咨询

文档被勒索怎么办?记住这1招,让黑客无从下手,简单又有效!
2026-10-17
IT 运维最头疼的突发故障之一,就是内网爆发勒索病毒。病毒横向扩散,一台电脑中招,很快蔓延到整个部门硬盘。传统杀毒库更新存在延迟,变种勒索病毒经常钻空子,批量加密各类文档。单纯被动查杀远远不够,我们需要主动防御手段。
勒索病毒一旦入侵终端,会快速扫描电脑里 Word、PDF、图纸、数据库文件,批量加密文档,索要赎金;就算交赎金,也不一定能拿回完整文件。域智盾内置文档防勒索防护体系,构建事前拦截、实时监控、日志审计、备份兜底的多层防护。
一、域智盾软件
1.文件防勒索
对核心文档目录做保护,一旦程序尝试恶意加密、批量改写、删除文档,系统直接阻断操作。病毒无法篡改、加密受保护目录内的文档,守住核心文件不被锁。
2.文档防火墙精准拦截
文档防火墙识别勒索病毒的行为特征,不是单纯靠病毒库。只要程序出现批量修改后缀、大量重命名文件、加密文档这类勒索特征行为,直接阻断进程,避免变种勒索病毒绕过传统杀毒软件。
3.防勒索日志审计
所有触发防勒索防护的行为全部记录日志,记录攻击发生时间、终端账号、触发行为、拦截结果。管理员随时检索导出日志,事后复盘攻击来源、攻击行为,排查安全隐患。
4.定期备份,给自己留条 “后路”
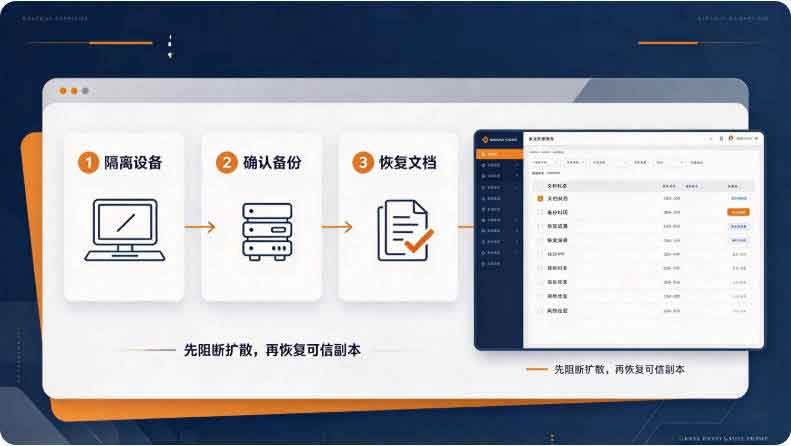
支持文档定时自动备份,将核心文档备份至隔离存储区域。就算终端不幸中招,原有文件被加密,可直接从备份恢复文档,不用向黑客支付赎金。
5.实时监控与异常报警
持续监控终端进程、文件读写行为。一旦监测到批量修改文件、大量删除文档等异常行为,系统立刻向管理员推送告警,第一时间响应处置,防止病毒大面积扩散。
结尾:
勒索病毒攻击从来不提前打招呼,等文档被加密再补救往往代价惨重。依靠域智盾这套防护方案,文档防火墙拦截恶意行为、实时告警及时预警、日志留存方便复盘,搭配定期备份兜底。攻防主动权掌握在企业手里,不再被动等待黑客勒索,守住企业核心文档资产。
域智盾软件支持模块化选购,单项功能模块 60 元起。如需评估产品效果,欢迎联系服务热线 400-097-8770,申请免费试用方案。

责编:付
最新资讯
- 我现在在A电脑安装了客户端,用了一段时间想换到B电脑上,可以更换吗?
- 电脑重做系统了,你们软件还能生效吗?
- 加密文件会不会丢失,有备份机制吗?
- 审批人不在,解密申请会不会因此延误?
- 被控端电脑关机了,我还能看到监控的那些数据吗?
- 你们服务器端电脑必须一直开机吗?
- 你们控制台电脑可以关机吗?
- 单机电脑怎么下发策略呢?
- 员工电脑如何解密文件?
- 我们公司人员较多,一个管理员审批不过来,可以分多个吗?
- 你们管理端可以在多个电脑登录吗?
- 我们公司有一个共享文件夹,这个里面的文件如何加密?
- 安装你们软件之前的文件如何加密?
- 管理端电脑,不安装客户端,能查看加密文件吗?
- 你们软件可以部署在纯单机的电脑上吗?