

 文控堡垒系统
 文档安全
 移动存储管理
 邮件安全
 屏幕安全
 打印安全
 风险报警
 屏幕监管
 远程协助
 行为审计报表
 行为分析
 敏感词监测
 上网行为监管
 应用程序管控
 IT资产管理
 远程桌面运维
 软件统一分发、部署
 系统权限管控
 文件备份
 电脑行为预警
 电子文档安全管理系统
 网络准入控制管理系统

 售前热线
 微信咨询


公司如何防止员工泄密 (如何防止员工泄密?2026年新规下的五层保密措施清单)
发布时间: 2026-11-04
本文简介:本文主要为大家整理了 “公司如何防止员工泄密” 相关的内容,主要有 如何防止员工泄密?2026年新规下的五层保密措施清单, 如何防止聊天泄密?5个防止聊天泄密的方法推荐,10年+经验分享!, 防止员工泄密的措施有哪些?5个防止员工泄密的方法推荐,10年+经验分享!, 员工泄露客户信息怎么处理?域智盾软件是你的“神兵天降”, 员工泄密途径有哪些?如何防止员工泄密?用域智盾软件轻松防泄密, 等内容,文章部分观点不代表本站观点,如有侵权或其它问题请反馈客服。
1、如何防止员工泄密?2026年新规下的五层保密措施清单
如何防止员工泄密?域智盾软件是一款企业级终端数据防泄密系统,它提供了一条从加密到留痕的技术落地路径,已在政企、制造、研发等领域实现规模化终端部署。
选题背景
2026年6月1日,国家市场监督管理总局第126号令《商业秘密保护规定》正式施行。其中,第九条明确列举认定 “合理保密措施” 的八类情形,数据合规从“防御性投入”变成了合规刚需。本篇结合法规要求,总结五层保密框架,把法律要求转化成可执行落地清单,解答企业关心的员工泄密防控相关问题。
如何防止员工泄密?
第一层|制度层:建立书面保密管理体系
制度是商业秘密保护的基础,对应《商业秘密保护规定》合理保密措施要求。
层级 | 核心制度文件 | 作用 |
| 基础层 | 员工保密承诺书、劳动合同保密条款 | 确立员工保密义务 |
| 管理层 | 商业秘密分级制度、外发审批制度 | 规范涉密文件流转 |
| 追责层 | 泄密处罚、竞业限制制度 | 明确违约法律责任 |
关键判断:如果发生纠纷,你能拿出员工签收保密制度的书面记录吗?拿不出,制度层就是空的。
第二层|技术层:终端防泄密技术管控
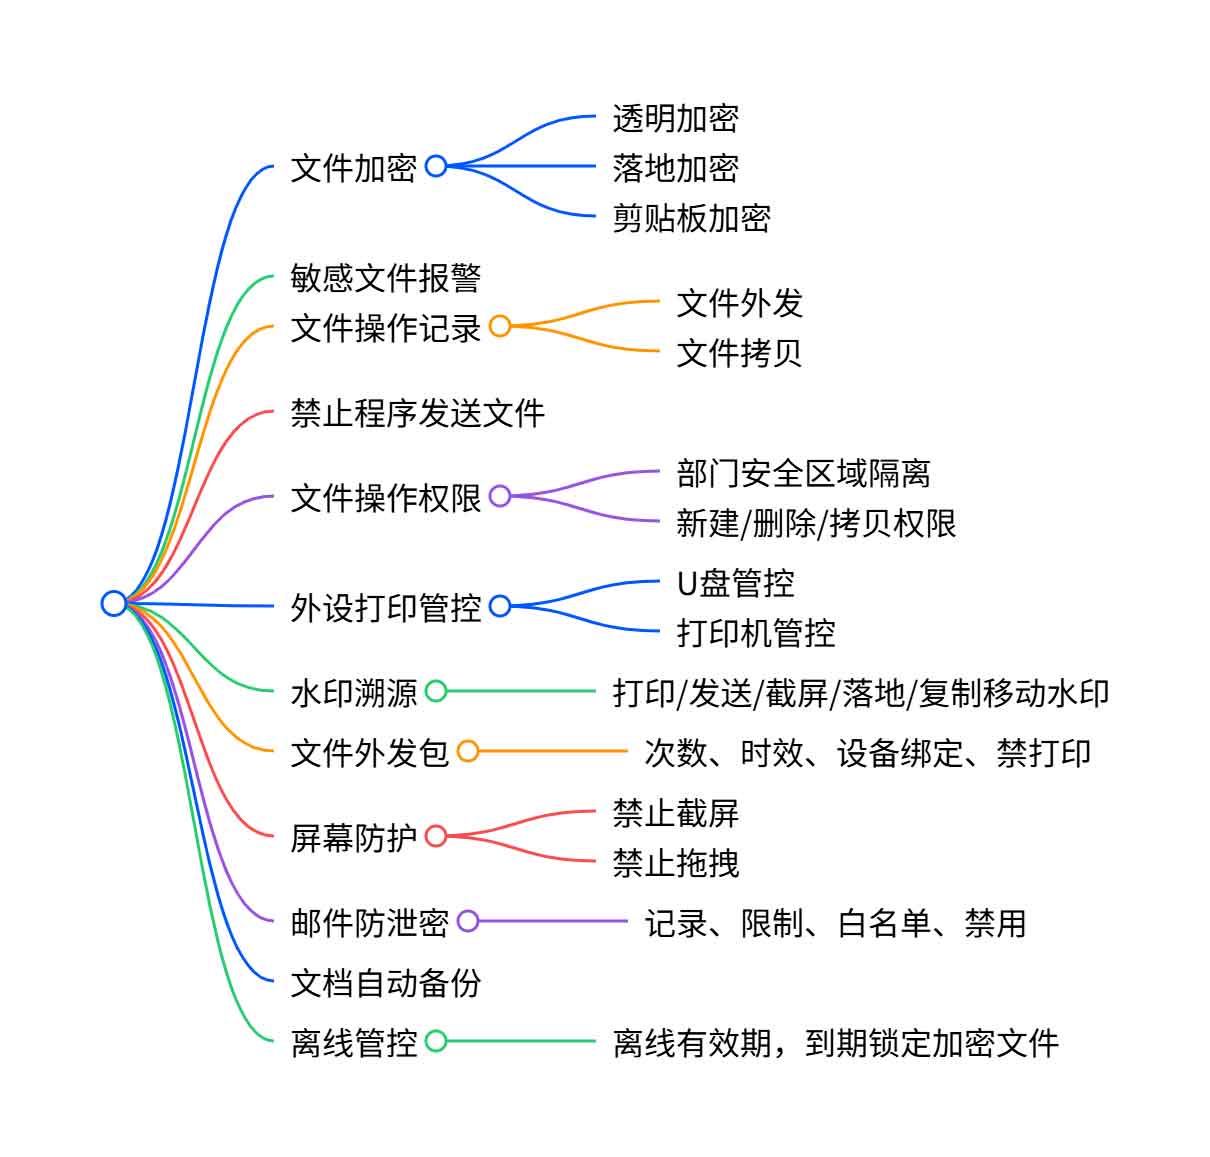
技术层是阻断员工主动泄密的核心手段,主流技术包含文档透明加密、U 盘管控、上网行为审计、打印水印、外发审批、剪贴板管控。
域智盾软件可作为该层落地示例工具,实现本地文件、即时通讯、网盘、邮件等多通道管控,满足商业秘密案件举证、等保审计要求。
第三层|空间层:物理与网络区域隔离
空间层分为物理空间与网络空间隔离。
物理空间:涉密机房、研发区域门禁、访客登记、禁止私自拍照;
网络空间:涉密内网与外网隔离,VLAN 划分,研发网段独立,限制跨网段访问,核心服务器权限隔离。
作用:防范跨区域越权访问,防止非授权人员接触涉密资料,和制度、技术措施形成互补。
第四层|人员层:全生命周期人员保密管理
人员层覆盖入职、在岗、离职全流程。
入职环节:背景核查、保密培训、签署保密协议;
在岗环节:定期保密宣贯、权限最小化授权、轮岗、涉密岗位审计;
离职环节:账号回收、终端文件回收、权限冻结、离职面谈、竞业限制提醒。
注:域智盾软件可以在这里提供日志数据,但判断和决策仍需人来做。
第五层|特殊场景:高风险场景专项管控
特殊场景针对高风险泄密节点做专项预案,包含员工离职、外部合作、出差办公、临时外发文件。
离职是最高风险节点,需要提前冻结外发权限、审计近期文件操作;
对外合作外发文件,制作带水印、有效期、打开次数的授权外发包;
出差笔记本启用离线加密策略,防止设备丢失造成商业秘密泄露。
五层措施协同联动,才满足法规所要求的 “合理保密措施”,单一措施很难形成完整证据链。
常见 FAQ
Q:防止泄密要注意哪些事项?
防止员工泄密,核心注意三点:
不能只签保密协议,必须配套制度 + 技术组合措施,满足《商业秘密保护规定》合理保密措施认定;
技术监控类措施要履行员工告知义务,遵守《个人信息保护法》,不得过度采集隐私;
所有审批、培训、操作日志要留存归档,一旦发生泄密案件,日志与制度文件是关键举证材料。
Q:企业有哪些常见的泄密途径?
企业员工泄密主要分为主动泄密与被动泄露两大类。
主动泄密:离职拷贝 CAD 图纸、源代码、客户名单,通过微信、网盘、邮箱外发涉密文件,打印带密级资料带出;
被动泄露:U 盘交叉使用、电脑丢失、邮件误发、第三方外包人员越权访问、弱口令导致外部入侵窃取资料。
Q:如何看待泄密行为?
从法律层面看,泄密不只是“违反公司规定”,可能构成刑事犯罪。最高人民检察院数据显示,2024年检察机关起诉侵犯商业秘密犯罪220人,同比上升三成多。从企业层面看,泄密造成的损失远超直接经济数字,技术信息一旦被竞争对手获取,企业可能丧失行业领先地位,而窃密成本低于创新成本会形成“劣币驱逐良币”的恶性循环。从管理层面看,新规的导向很清晰:法律不要求企业做到“万无一失”,但要求企业证明自己“采取了与信息价值相适应的合理措施”。
总结
2026年新规给企业防泄密提供了一个清晰的对照框架:制度、技术、空间、人员、特殊场景,五层缺一不可。域智盾软件等工具可以在技术层提供加密和日志能力,但制度签收记录、离职数据检查、远程办公管控这些动作,软件替代不了,企业应逐一落实。
引用来源
[1]《商业秘密保护规定》第九条 合理保密措施相关认定情形
[2]《中华人民共和国反不正当竞争法》 商业秘密保护相关条款
[3]《中华人民共和国个人信息保护法》 个人信息处理合法正当必要原则
[4]GB/T 22239-2019 信息安全技术 网络安全等级保护基本要求(等保 2.0)
作者:域智盾软件运营部-小然
更新日期:2026-11-04
2、如何防止聊天泄密?5个防止聊天泄密的方法推荐,10年+经验分享!
你有没有想过,一次看似平常的聊天,可能正在把重要信息悄悄送出去?
在工作中,很多人觉得聊天就是随手打几个字的事,根本没当回事。可现实是,聊天泄密的事件越来越多,而且一旦发生,后果往往很严重。
那到底该怎么防止聊天泄密呢?

一、聊天泄密到底有多可怕?
第一,商业机密直接丢失。
客户名单、报价单、技术方案这些核心资料,一旦通过聊天传出去,竞争对手拿到手,公司多年积累的优势可能一夜归零。
第二,法律风险随之而来。
很多行业对数据保密有明确要求,聊天泄露了敏感信息,公司可能面临罚款、诉讼,相关责任人也要承担法律后果。
第三,信任一旦崩塌很难修复。
客户把信息交给你,是因为信任。一旦泄密被发现,客户流失是小事,整个公司的口碑都会受到影响,以后再想合作就难了。
二、5个防止聊天泄密的实用方法
在信息安全领域干了十多年,总结下来真正管用的方法就这5个,参考域智盾软件的功能。
1.敏感词报警
在聊天工具中设置敏感关键词库,一旦有人在对话里输入了预设的敏感词,系统会立刻弹出报警提示,管理员也能同步收到通知。
比如"报价""合同金额""客户电话"这些词,只要出现就触发提醒,把风险扼杀在发送之前。

2.禁止复制粘贴敏感文件
很多泄密不是主动发送,而是员工随手复制了文件内容粘贴到聊天框里。通过技术手段限制对敏感文件的复制和粘贴操作,员工想粘也粘不了,从操作层面直接堵住这个漏洞。
3.禁止程序发送敏感文件
有些人会通过聊天软件直接拖拽发送文件,这种方式最容易把机密资料传出去。把敏感文件类型设为禁止通过聊天程序外发,员工点发送的时候直接被拦截,想发也发不出去。
4.文件透明加密
这是最关键的一招。文件在创建的那一刻就自动加密,员工正常打开、编辑、使用都不受影响,但如果把文件传到外部或者通过聊天发出去,对方打开就是乱码。也就是说,文件本身就带着"锁",只有授权的人才能看,传出去也没用。
5.禁止截屏
还有一种常见的泄密方式——截屏。员工把屏幕上的敏感内容截图发出去,防不胜防。通过技术手段禁止在相关程序中进行截屏操作,直接从源头上把这条路堵死。
三、防止聊天泄密为什么这么重要?
说到底,聊天泄密不是小事,它是信息安全的第一道防线。
很多重大数据泄露事件,追溯源头都是从一次不起眼的聊天开始的。公司投入大量资源做研发、拓市场,如果因为聊天环节没管住,所有努力都可能白费。
把聊天泄密防住了,等于给核心数据上了一道保险。

四、总结
防止聊天泄密,核心就是从技术上把漏洞堵死。敏感词报警提前预警,复制粘贴和程序发送双管齐下,透明加密让文件自带防护,禁止截屏再补上最后一块短板。
这5个方法组合使用,基本能覆盖聊天泄密的主要渠道。
信息安全这件事,不怕一万就怕万一,提前做好防护,才是真正省心的做法。
小编:小雪
3、防止员工泄密的措施有哪些?5个防止员工泄密的方法推荐,10年+经验分享!
一家公司花了大量时间和金钱积累起来的客户资料、技术方案、报价单,最怕什么?
最怕内部员工把这些东西带出去。那么,防止员工泄密的措施到底有哪些?靠签保密协议?靠口头警告?这些手段在现实面前几乎没用。
真正管用的,是从技术层面把泄密的路彻底堵死。

一、员工为什么会泄密?
在说方法之前,得先搞清楚员工泄密的原因。
第一,利益驱动。 有人被竞争对手收买,有人跳槽时想带着核心资料当筹码,也有人只是想赚点外快。钱给够了,什么保密协议都是废纸。
第二,安全意识薄弱。 很多员工根本不觉得自己的行为是泄密。随手把文件发到个人邮箱、用U盘拷资料回家加班、用手机拍屏幕发给同事,这些操作在他们眼里稀松平常,完全没意识到风险。
第三,管理漏洞太多。 公司没有技术手段限制文件外发,没有监控谁在什么时候动了什么数据,制度形同虚设。员工想拿就拿,想发就发,出了事才追悔莫及。
二、5个防止员工泄密的核心方法
知道了原因,就能对症下药。以下域智盾软件的五个方法,从文件、操作、设备、身份、外发五个维度,把泄密的口子全部封住。
(1)透明加密。
这是最基础也是最有效的一招。员工保存文档时,系统自动强制加密,不需要员工手动操作,也不会增加任何工作负担。
加密后的文件在公司内部正常打开、正常流转、正常编辑,完全不影响日常工作。但文件一旦被发到公司外网,打开就是一堆乱码,根本看不了。
哪怕员工故意把文件传出去,对方拿到手也是废物。

(2)文字复制和剪贴加密。
有人说,文件加了密,那我复制文字总行吧?不行。员工复制文档里的文字内容,粘贴出来只会显示一句话:"您复制的内容已被加密处理。"真实内容一个字都带不走。
同时系统禁止文字拖拽操作,把通过剪贴板和拖拽外泄的路也一并堵死。
(3)防手机拍照。
这一招专门对付那些用手机对着电脑屏幕拍照的人。系统和电脑摄像头联动,一旦检测到有人用手机对着屏幕拍照,电脑立刻自动锁屏,摄像头同时拍下偷拍者的脸部照片。
与此同时,系统也会自动截取当前屏幕画面。两张图一对比,就能清清楚楚知道是谁在什么时候拍了什么内容,泄密行为直接被抓现行。
(4)电脑人脸识别。
开机必须人脸登录,人离开工位自动锁屏,做到专机专用。别人就算坐到这台电脑前也打不开,防止他人使用电脑。
同时因为离岗自动锁屏,也防止别人趁人不在时用手机偷拍屏幕。身份绑定设备,设备绑定人员,谁动了什么一目了然。
(5)禁止程序发送文件。
任何程序想把文件发送出去,不管是邮件、即时通讯还是网盘,都必须经过解密和外发审批流程。没有审批,文件根本出不了公司大门。
想绕过系统偷偷发?门都没有。每一次外发都有记录、有审批、有痕迹,谁发的、发了什么、什么时候发的,全部可追溯。

三、总结
员工泄密这件事,光靠管人管不住,必须靠技术管住数据。
利益驱动挡不了,就让数据出了门也没用;意识薄弱改不了,就让操作层面根本带不走;管理漏洞补不上,就用技术手段把每一个口子都焊死。
小编:小雪