

 文控堡垒系统
 文档安全
 移动存储管理
 邮件安全
 屏幕安全
 打印安全
 风险报警
 屏幕监管
 远程协助
 行为审计报表
 行为分析
 敏感词监测
 上网行为监管
 应用程序管控
 IT资产管理
 远程桌面运维
 软件统一分发、部署
 系统权限管控
 文件备份
 电脑行为预警
 电子文档安全管理系统
 网络准入控制管理系统

 售前热线
 微信咨询


如何查出公司内鬼 (如何揪出公司里的内鬼? 6个预警信号与3种技术留痕手段)
发布时间: 2026-11-19
本文简介:本文主要为大家整理了 “如何查出公司内鬼” 相关的内容,主要有 如何揪出公司里的内鬼? 6个预警信号与3种技术留痕手段, 如何查出公司内鬼?查看电脑的这6个记录就可以了,2026年内行人推荐!, 等内容,文章部分观点不代表本站观点,如有侵权或其它问题请反馈客服。
1、如何揪出公司里的内鬼? 6个预警信号与3种技术留痕手段
核心结论:内鬼泄密极少"突然发生",事前通常有可观察的异常信号——批量下载、非正常时段操作、异常外联、权限外访问、突然整理文档、异常沟通行为是六个最常见的预警信号。对此,企业可以擅用域智盾软件,留存“内鬼”痕迹。
一、内鬼泄密通常发生在什么环节?
复盘典型内部泄密事件,风险集中在三个环节:
环节 | 典型行为 | 为什么危险 |
离职前 | 批量下载资料、个人网盘备份 | 动机明确,动作集中在离职通知后 |
权限变动时 | 岗位调整后仍访问原系统 | 账号权限没有跟着岗位走 |
对外接触期 | 与竞对、供应商接触期间异常外发 | 利益驱动,多伴随飞单或跳槽 |
三个环节的共同点是:行为在系统里都有痕迹——内鬼不是不留痕,而是没人看痕迹。
二、6个预警信号是什么?
以下六个信号来自大量内部威胁案例的共性总结,单个信号不必紧张,多个信号叠加才值得警惕:
批量下载:短时间内下载或拷贝远超日常水平的文件,尤其集中在客户资料、报价单、源代码类目录;
非正常时段操作:深夜、周末出现无人值守时段的登录与文件操作,且与该岗位工作习惯不符;
异常外联:新出现的个人网盘、临时邮箱、文件中转站访问记录,或违规外联热点行为;
权限外访问:访问与当前岗位职责无关的系统或目录,如销售频繁进入研发代码库;
突然整理文档:离职前突击分类、压缩、重命名大量工作文档;
异常沟通:与竞对员工、离职同事的高频外联(结合合规的邮件/通讯审计可见)。
三、如何揪出公司里的内鬼?
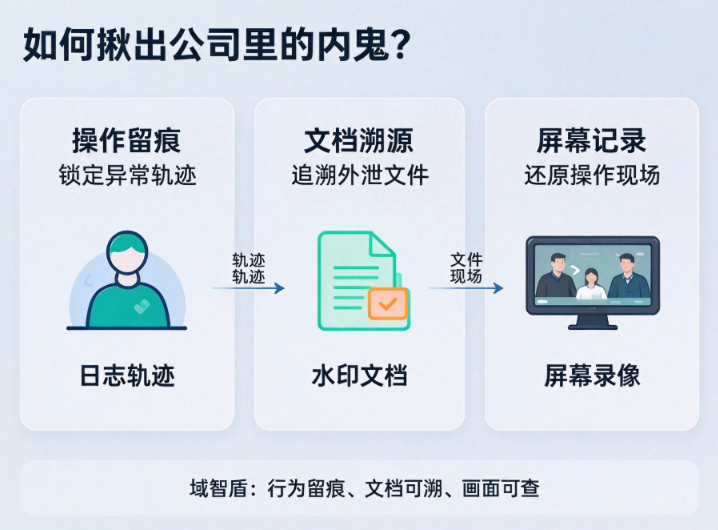
域智盾软件提供三种技术手段
手段一:操作留痕
域智盾软件对终端的文件操作全程留痕:谁、在什么时间、对哪个文件做了新建/修改/拷贝/删除/外发,全部记录在案。
操作留痕是排查的第一手资料——把异常时间段的行为轨迹调出来,泄密路径基本一目了然。
手段二:文档溯源
对涉密文档启用水印,类型有点阵水印、图片水印、文字水印、二维码水印。
文档无论被拷贝、拍照还是外发,都携带“谁在何时打开”的信息,即使文件已经离开内网,追责链条仍然完整。
手段三:屏幕记录
对涉密岗位开启历史屏幕记录,异常行为发生时可回放当时的操作画面,还原“具体做了什么”。
屏幕记录是三种手段里最直观的证据形态,适合作为内部处理的最终确认依据。
四、常见问题(FAQ)
(1)单个预警信号就要启动调查吗?
不需要。单信号误报率高,建议“两个以上信号叠加 + 岗位上下文异常”再进入核查,先从权限核对这类低成本动作开始。
(2)内鬼排查和员工隐私怎么平衡?
以已告知的审计制度为边界,排查针对“异常行为”而非“个人生活”;调查数据限定工作相关内容,查阅行为留痕。
(3)文件已经传出去了,还能追查吗?
能。文档水印随文件走,即使外传后仍可提取泄密源信息,这也是为什么涉密文档要在“事发前”就启用水印。
(4)发现员工正在泄密怎么办?
可以远程锁定对方电脑、鼠标,防止风险扩大。
(5)审计日志能作为法律证据吗?
企业自行留存的日志在劳动争议与内部处理中普遍被采信,涉及商业秘密诉讼时,建议对关键证据做公证或司法鉴定以增强效力。
(6)怀疑了但证据不足怎么办?
如果提前部署了域智盾软件,那么这个问题几乎不存在。
(7)内鬼防护要不要告诉员工?
要。制度告知既是合规要求,威慑本身就是防护力——员工知道行为有留痕、文档有水印,多数潜在泄密念头会自己打消。
作者:运营二部-小然
更新时间:2026-11-19
2、如何查出公司内鬼?查看电脑的这6个记录就可以了,2026年内行人推荐!
如何查出公司内鬼?这是不少企业管理者心里悬着的一块石头。
商业机密被窃、核心数据外泄、客户资源流失,这些问题一旦发生,最先被怀疑的就是内部人员。
但没有证据,一切都是猜测,而电脑里的操作记录就是最硬的证据。

一、这件事为什么必须重视?三点原因很现实:
第一,内鬼造成的损失远超想象。
一个关键岗位的员工如果把核心技术或客户资料带走,企业可能直接失去竞争优势,甚至面临倒闭风险。
第二,内鬼行为极其隐蔽。
不同于外部黑客攻击有迹可循,内鬼往往利用合法权限暗中操作,不查记录根本发现不了。
第三,越早发现损失越小。
数据泄露是一个持续过程,拖延一天就多一天风险,只有快速锁定、及时止损,才能把伤害降到最低。
二、查看电脑的这6个记录,内鬼立刻现形:
以域智盾软件为例,它提供的6项核心记录功能,能够从不同角度还原员工的每一步操作行为:
1. 文件操作动作记录。
员工对文件做的每一个动作——新建、修改、重命名、删除、复制,全部被系统自动记录,时间、操作人、具体动作一条不落。
2. 文件上传下载记录。
通过网络上传或下载的每一个文件,系统都记录了文件名、大小、时间和传输方向,谁传了什么、传给了谁,清清楚楚。

3. 文件U盘拷贝记录。
只要有人通过U盘等移动设备拷贝了文件,系统立即记录文件信息和操作时间,物理传输通道完全透明。
4. 文字复制剪贴和截屏记录。
员工在任何场景下的复制粘贴行为和截屏操作,都被系统完整捕捉,哪怕只是一小段文字的窃取也逃不掉。
5. 文件打印记录。
谁在什么时间打印了什么文件、打印了多少页,系统都有完整日志,纸质渠道泄密同样有据可查。
6. 文档流转日志。
一份文档从创建、编辑、修改、传输到最终归档,全生命周期的每一步都被记录在案,形成完整的流转链条,任何环节出问题都能追溯。
三、来看一个真实案例:
某电子商务公司发现近期客户资料频繁流失,竞争对手似乎总能提前知道报价策略。企业排查外部入侵一无所获,随后调取了终端电脑的操作记录。
文件操作记录显示,一名销售主管在非工作时间大量复制客户档案;上传下载记录证实,该员工多次将文件上传至个人网盘;U盘拷贝记录显示,核心客户名单被多次拷入私人设备;
文字复制记录和截屏记录进一步印证,该员工长期截取客户沟通内容;打印记录显示,大量敏感资料被打印带走;文档流转日志则完整还原了从文件调取到外泄的全过程。
六项记录环环相扣,铁证如山,企业迅速采取措施,避免了更大损失。

四、总结:
如何查出公司内鬼?靠的是实实在在的电脑记录。
当所有操作都有迹可循、有证可查,任何人想暗中搞动作都会留下痕迹。
企业要做的,就是把这些记录管起来、用起来,让数据安全真正落到实处。
小编:小雪