

 文控堡垒系统
 文档安全
 移动存储管理
 邮件安全
 屏幕安全
 打印安全
 风险报警
 屏幕监管
 远程协助
 行为审计报表
 行为分析
 敏感词监测
 上网行为监管
 应用程序管控
 IT资产管理
 远程桌面运维
 软件统一分发、部署
 系统权限管控
 文件备份
 电脑行为预警
 电子文档安全管理系统
 网络准入控制管理系统

 售前热线
 微信咨询


涉密电脑使用管理规定有哪些 (涉密计算机信息系统保密管理要求:五条硬要求,落到终端是五把锁)
发布时间: 2026-10-17
本文简介:本文主要为大家整理了 “涉密电脑使用管理规定有哪些” 相关的内容,主要有 涉密计算机信息系统保密管理要求:五条硬要求,落到终端是五把锁, 涉密电脑使用管理规定有哪些?分享涉密电脑使用管理的6个规定,快看!, 等内容,文章部分观点不代表本站观点,如有侵权或其它问题请反馈客服。
1、涉密计算机信息系统保密管理要求:五条硬要求,落到终端是五把锁
某科研院所一台涉密终端被人插了私人 U 盘,涉密文档随之流出——分管领导被追责,单位丢了保密资质。
一查,五条保密管理要求里只落实了一条,其余四条全停在纸面上。
涉密系统的保密管理不是装个杀毒就完事的软要求,是过不了审就要问责的硬杠杠。
难点不在"知道要管",在"落到每台终端"。域智盾把五条要求做成终端上五把看得见的锁:
一、接口锁:物理出口先收住
1、USB 与移动存储管控
USB 读写分档,明区暗区分开,插拔全程记录——U 盘插上,能拷不能拷、拷了什么,全在册。
2、串口光驱蓝牙一并纳管
老式接口和无线口同样收进策略,换个口子照样防得住,不让"老口子"成漏口。
二、屏幕锁:涉密内容不能白看
1、禁止截屏与录屏
完全禁止或只禁涉密区域截屏,强行截屏加密区变黑,屏幕存不走。
2、屏幕与打印双水印
屏幕铺隐形点阵水印,打印件盖溯源水印:拍了、印了,都能追到人。
三、网络锁:出网必须受控
1、高危端口管控
高危端口直接收拢,违规外联先拦下,不给"悄悄开个口子"的机会。
2、非可信网络管控
外部 Wi-Fi 一接入自动受限,非可信网络不让裸奔,换网不等于失控。
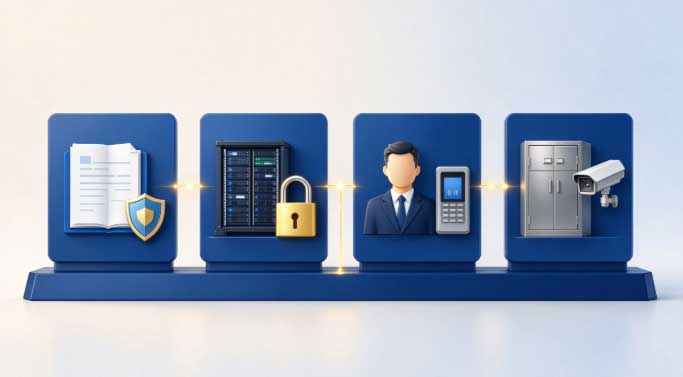
| 保密要求 | 终端这把锁 | 防什么 |
|---|---|---|
| 接口管控 | USB/串口/光驱/蓝牙管控 | U盘一插带走 |
| 屏幕管控 | 禁止截屏+隐形水印 | 屏幕白看 |
| 网络管控 | 高危端口/非可信网络 | 换网失控 |
| 软件管控 | 禁止未授权/网页传文件 | 野程序外传 |
| 文件管控 | KIA检测+敏感报警 | 涉密散落 |
四、软件锁:野程序跑不起来
1、禁止未授权软件
未授权软件不让装、不让跑,从装这一步就断掉泄密的通道。
2、网页传文件与虚拟机纳管
网页传文件、虚拟机使用都管起来,网盘直传、虚拟机绕路两条野路子一并堵。
五、文件锁:涉密文件在哪要清楚
1、关键信息资产(KIA)检测
按 KIA 清单扫描终端,谁持有涉密文件、有没有越权持有,一扫便知。
2、敏感文件报警
命中敏感文件即报警,异常持有立刻现形——持有即暴露,藏不住。
五把锁对五条要求,一把都不能松:松一把,前面四把白上。锁齐了,涉密系统才过得了审、守得住密。
域智盾软件单功能模块60元起,联系我们获取免费试用方案!
责编:小赵
2、涉密电脑使用管理规定有哪些?分享涉密电脑使用管理的6个规定,快看!
公司最核心的机密文件都存在电脑里,可电脑面前坐着的人、手里拿着的手机、桌上放着的U盘,全都是变量。
设计图纸刚画完,第二天竞品就出了相似款;客户名单还没捂热,同行已经在打电话了;财务数据刚汇总,外面就流传着各种版本。
追根溯源,问题往往出在涉密电脑的使用管理上。
没有规矩,不成方圆;没有技术手段,规矩就是一张纸。涉密电脑管得住,企业核心利益才有保障;管不住,再大的家业也可能被漏得底朝天。

为什么要做涉密电脑使用管理规定?
很多企业误以为涉密电脑只属于政府机关,实际上只要存储技术图纸、客户数据、未公开产品方案这类核心机密,就该按涉密标准管控。
泄密口子遍布U盘拷贝、微信外发、手机偷拍等各个环节,光靠员工自觉没用,必须靠制度加技术双重约束,从技术落地层面筑牢防线。
一、文件透明加密:带走也看不了
涉密电脑上的文件,第一道防线就是加密。透明加密是目前主流的做法,意思很简单:文件在公司内部正常打开,谁也感觉不到加密的存在;一旦文件被带出公司环境,打开就是乱码。
整个过程是自动强制的,员工不用手动加密解密,保存文件的时候系统在后台就完成了,完全不影响正常的操作习惯。
核心逻辑就一条:数据拿得走,内容看不了。

二、复制剪贴加密:复制了也带不走
光加密文件还不够,很多人"另辟蹊径"——不让拷文件是吧?那我打开文件,全选复制,粘贴到本地文档里带走,不就绕开加密了?
所以第二条规定就是复制剪贴也要受管控。
在涉密电脑上,从加密文件里复制内容,粘贴到外部文件或聊天窗口时,内容会被自动脱敏,粘贴过去显示的是"您复制的内容已被加密处理"之类的提示,原文根本带不出去。
这一招堵的就是"偷内容不偷文件"的空子,从源头掐断信息泄露的通道。
三、安全区域:不同部门各管各的
大一点的公司,部门之间也有信息壁垒。比如研发部的图纸,财务部的薪资表,市场部的客户名单,这些信息未必对全公司开放,甚至同部门不同项目组之间也需要隔离。
这就需要安全区域的概念。通过银行级的SM3加密算法做支撑,把公司内部划分成不同的安全域,每个部门是一个独立区域,A部门的加密文件,B部门的人就算拿到了也打不开,从技术上杜绝了内部越权查看的可能性。
说白了就是:该你看的能看到,不该你看的,文件就在你眼前也没用。

四、电脑人脸识别:专机专用,人走屏锁
涉密电脑最怕什么?人走开了,电脑没锁屏,路过的人随便看、随便拷。很多泄密事故,就发生在"我去倒杯水""我去趟洗手间"的几分钟里。
所以第五条规定是专机专用,人走屏锁。用人脸识别做登录验证,开机、解锁都得刷脸,密码都省了;人一离开座位,摄像头检测不到人脸,几秒内自动锁屏,回来再刷脸解锁。
不用记密码,体验也不差,安全性却高了一大截。
五、防手机拍照:拍了也能抓现行
物理泄密里最难防的,就是手机拍照。对着屏幕咔嚓一下,什么加密都白搭。所以第四条规定,必须对拍照行为有技术反制手段。
目前比较先进的做法是软件和电脑摄像头联动:摄像头实时监测前方是否有手机等设备在拍照,一旦检测到拍照动作,电脑立刻自动锁屏,同时启动摄像头拍下偷拍者的画面,软件也会同步对当前屏幕截图。
把"谁在拍"和"拍了什么"两条线索一对照,是不是泄密、泄了什么密,一查便知。
这不是事后追责那么简单,更是一种震慑——让员工知道,拍照不是神不知鬼不觉的事。

六、文件操作全记录:谁动了文件一目了然
光有防护还不够,出了问题得能追溯。第六条规定就是所有文件操作都要有日志。
一份文件,谁打开过、谁编辑过、谁拷贝到U盘了、谁通过邮件外发了、谁打印了……每一步操作都有详细记录,包括操作时间、操作人、操作类型、文件名称。真出了泄密事件,倒回去一查日志,线索清清楚楚,不用靠猜。
这既是审计的需要,也是合规的要求,更是悬在每个人头上的一把尺子。

域智盾软件的防泄密价格表:
| 域智盾防泄密版本 | |||||
| 功能 | 功能明细/价格 | 268 | 298 | 550 | 880 |
| 文件加密 | 文件加密软件可以在不影响员工工作习惯的情况下对文件进行加密保护,当文件私自被拷贝,外发到公司外部环境将乱码展示或无法打开,公司内部可以实现互通 | ✅ | ✅ | ||
| U盘管控 | 对u盘进行管控,可以允许终端电脑使用U盘、禁止终端电脑使用U盘等 | ✅ | ✅ | ||
| U盘加密 | 对加密u盘设置终端电脑可使用哪些加密U盘,加密U盘里的文件在指定电脑查看 | ✅ | ✅ | ||
| 外设管理 | 对计算机USB外设进行管控,可以设置USB外设黑白名单,支持设置全局黑白名单 | ✅ | ✅ | ||
| 打印管理 | 对打印机进行限制,可以禁止终端电脑不能使用打印机 | ✅ | ✅ | ||
| 应用程序管控 | 可以设置终端程序使用黑白名单/安装程序限制等 | ✅ | |||
| 网址访问管控 | 设置网络访问黑白名单,规定终端是否能浏览哪些网站 | ✅ | |||
| 邮件发送管控 | 可以设置邮箱黑白名单,邮件附件管控等 | ✅ | ✅ | ||
| 文档安全 | 文件备份、禁止文件外发途径、敏感文件管控等 | ✅ | ✅ | ||
| 文档水印 | 针对电子文档添加防泄密水印 | ✅ | ✅ | ||
| 实时画面 | 实时同步查看对方电脑画面 | ✅ | ✅ | ✅ | |
| 屏幕截图 | 可以针对某些进程运行时开启截图,支持全时段截图 | ✅ | ✅ | ✅ | |
| 屏幕录像 | 可以针对某些进程运行时开启录像,支持全时段录像 | ✅ | ✅ | ✅ | |
| 文件操作审计 | 可以查看终端电脑操作文件动作 | ✅ | ✅ | ✅ | |
| 打印文件审计 | 可以查看终端电脑打印内容 | ✅ | ✅ | ✅ | |
| USB文件拷贝记录 | 可以查看终端电脑usb文件操作 | ✅ | ✅ | ✅ | |
| USB存储使用审计 | 可以查看终端电脑usb存储使用 | ✅ | ✅ | ✅ | |
| 应用程序审计 | 可以查看终端电脑使用程序 | ✅ | |||
| 剪贴板审计 | 针对剪切板使用记录 | ✅ | |||
| Windows刻录审计 | 可以查看终端电脑刻录 | ✅ | |||
| 开启设备使用日志 | 可以查看终端设备使用日志 | ✅ | |||
| 浏览网站审计 | 记录终端浏览网站 | ✅ | |||
| 网络搜索审计 | 记录终端网站搜索内容 | ✅ | |||
| 邮件发送审计 | 记录终端邮件发送 | ✅ | ✅ | ✅ | |
| 上传下载审计 | 记录通过网络文件传输记录 | ✅ | ✅ | ✅ | |
| 时间画像 | 进行时间图形化展示终端各时间段使用计算机情况,快速查看任一时间段电脑运行情况,精确到秒 | ✅ | ✅ | ✅ | |
| 效率分析 | 分析终端工作效率、离职风险等情况 | ✅ | ✅ | ✅ | |
总结
涉密电脑管理,说穿了就是两件事:防得住,查得到。
企业规模不一样,涉密程度不一样,做的深度可以不同,但基本框架是一样的——制度定规矩,技术守底线,两手都硬,核心数据才真的安全。
小编:小雪