1、员工用手机热点绕管控怎么办?3种堵截方案与1个操作建议
开篇点明:员工用手机热点绕管控,堵截要“网络侧 + 终端侧 + 制度侧”三线并进——网络侧封住热点共享通道,终端侧用域智盾软件实时检测违规外联行为,制度侧把“禁止私连热点”写进管理办法。
一、员工为什么用手机热点绕管控?
热点绕行的动因很直接:公司网络限制了某些网站和应用,手机热点恰好是“规则之外”的通道。常见场景有三类:
| 场景 | 典型表现 | 风险点 |
| 娱乐需求 | 用热点刷视频、直播、玩游戏 | 效率下降,且绕过全部上网审计 |
| 规避监控 | 明知被审计,故意用热点传文件 | 数据外发不留痕,泄密难以追溯 |
| 办公刚需 | 部分软件在公司网络下不可用 | 制度与工具脱节,员工被迫绕行 |
第三类场景值得特别注意:如果绕行是“刚需”,单靠封堵会激化矛盾,需要同步解决工具可用性问题。
二、网络侧堵截怎么配置?
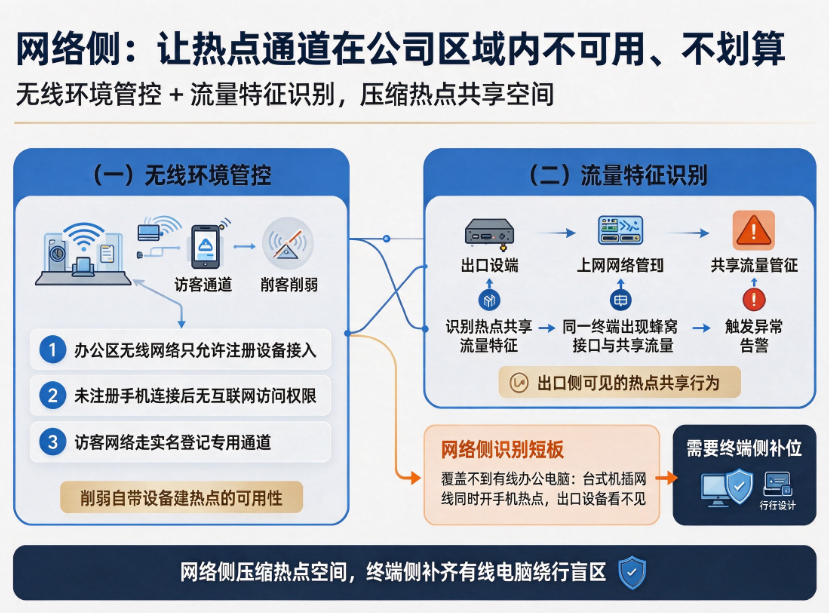
网络侧的目标是让热点通道在公司区域内“不可用、不划算”。两个配置层次:
(一)无线环境管控
办公区无线网络只允许注册设备接入,未注册手机即使连上也无互联网访问权限;
关闭访客网络的开放共享,访客上网走实名登记的专用通道;
有条件的办公区可启用无线信号覆盖优化,削弱员工自带设备建立热点的可用性。
(二)流量特征识别
公司出口设备或上网行为管理系统可识别“热点共享流量”的特征:同一终端同时出现蜂窝网络接口与共享流量特征时告警。
网络侧识别的短板在于覆盖不到有线办公电脑——台式机插着网线同时开手机热点,出口设备看不见,这就需要终端侧补位。
三、终端侧检测怎么落地?
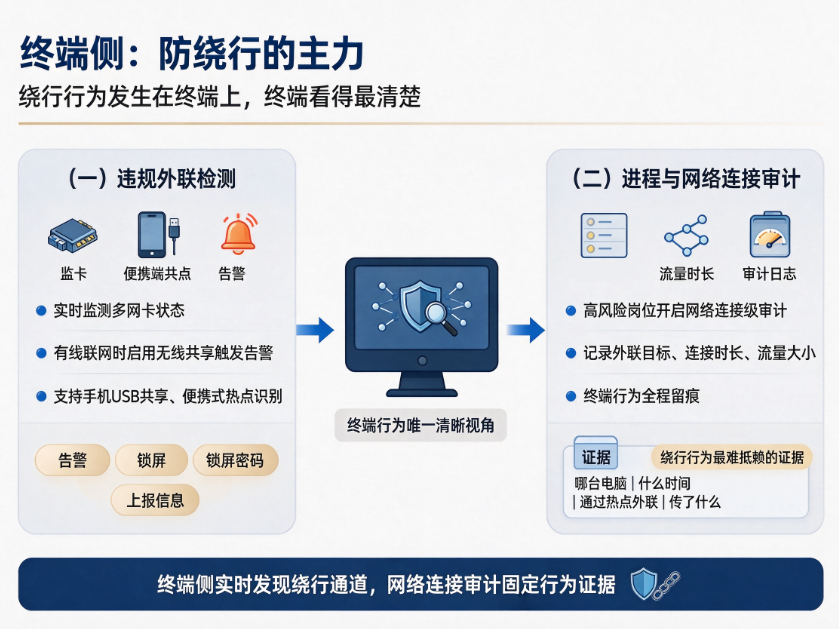
终端侧是防绕行的主力,因为绕行行为发生在终端上,终端看得最清楚:
(一)违规外联检测
域智盾软件的违规外联检测能力可实时监测终端的多网卡状态与外联行为:电脑在有线联网的同时启用无线网卡共享(手机 USB 共享、便携式热点)即触发告警,管理员可设定“告警”、“锁屏”、“锁屏密码”、“上报信息”等响应模式。
(二)进程与网络连接审计
对高风险岗位(研发、财务、涉密岗),可开启网络连接级审计:终端所有外联目标、连接时长、流量大小全程留痕。事后审计时,“哪台电脑在什么时间通过热点外联、传了什么”一目了然,这正是绕行行为最难抵赖的证据形态。
四、制度侧怎么补位?
技术堵截解决“能不能”,制度解决“该不该”和“怎么办”:
明文禁止:信息安全制度中写明"工作终端禁止通过手机热点、随身 WiFi 等方式私自连接外部网络",全员签署知悉;
例外通道:确有业务需要外联的岗位(如需访问外部合作平台),提供申请审批的例外流程,把"偷偷绕"变成"正规走";
分级处理:首次违规以提醒教育为主,反复违规按制度处理——处理依据正是终端侧留下的审计记录。
五、1个操作建议
三套方案部署前,建议先做一件事:花一周时间统计热点绕行的原因分布。
如果是娱乐型绕行,直接三线并进;
如果相当比例是“业务工具在公司网络下不可用”,先解决工具问题,再上封堵——否则堵住热点,员工会找更难监测的方式(如个人随身 WiFi 设备),管控成本反而更高。
河北中视新研软件开发有限公司提供免费试用体验,拨打400-097-8770,可获取域智盾软件试用包。
常见问题(FAQ)
(1)员工用随身 WiFi 设备也能发现吗?
可以。随身 WiFi 对终端而言同样是一个外联网络接口,违规外联检测识别的是终端的多网络连接行为,不依赖设备品牌。
(2)封堵热点会不会影响手机正常使用?
不影响。管控对象是安装了客户端的工作终端的网络行为,员工手机的个人使用(连自己流量、回家使用)不受任何限制。
(3)违规外联记录保存多久?
与常规审计日志一致,按服务器存储容量保存,建议涉密岗位的违规记录单独归档,保存期不少于一年,供追溯使用。
(4)这套方案需要改造公司网络吗?
终端侧方案不需要网络改造,客户端部署即可生效;网络侧的无线准入改造视现有网络架构而定。
参考来源
1. 《中华人民共和国网络安全法》第二十一条、第二十五条(安全保护技术措施要求)
2. GB/T 22239-2019《信息安全技术 网络安全等级保护基本要求》(边界防护与安全审计条款)
3. 域智盾软件产品功能说明(河北中视新研软件开发有限公司)
作者:运营二部-小然
更新时间:2026-11-19
2、企业怎么规避违法辞退员工风险?4 大风控体系补齐企业对应短板
老板在辞退员工时,道理站在自己这边,仲裁却输了官司。其实很多时候不是辞退理由不成立,而是制度流程有漏洞、事实证据残缺不全。
员工一旦被认定为违法辞退,企业需要支付高额赔偿金。那企业怎么规避违法辞退员工风险呢?
不要等到要开人的时候才临时补材料,最好把风控前置到日常用工、证据留存、离职处置全流程。下面拆解 4 套完整风控体系,同时说明终端管控软件在其中的辅助价值。
一、风控体系 1:夯实制度根基,保证辞退有规可依
很多企业败诉根源,是规章制度本身不具备法律效力。即便员工确实存在违纪行为,制度没走民主讨论、公示签收流程,仲裁庭不会采信这套制度作为处理依据。
人事层面:考勤、奖惩、严重违纪界定等核心制度,履行职工代表大会讨论、和工会协商的民主程序;完成全员公示,留存员工阅读签收记录;
制度条款描述要具体,避免 “严重违纪” 模糊化表述,写清哪些行为属于可解除劳动合同的情形。
风险自查:杜绝口头奖惩、临时定规矩,辞退所引用的制度条款,必须是员工入职时就已经生效执行的版本。
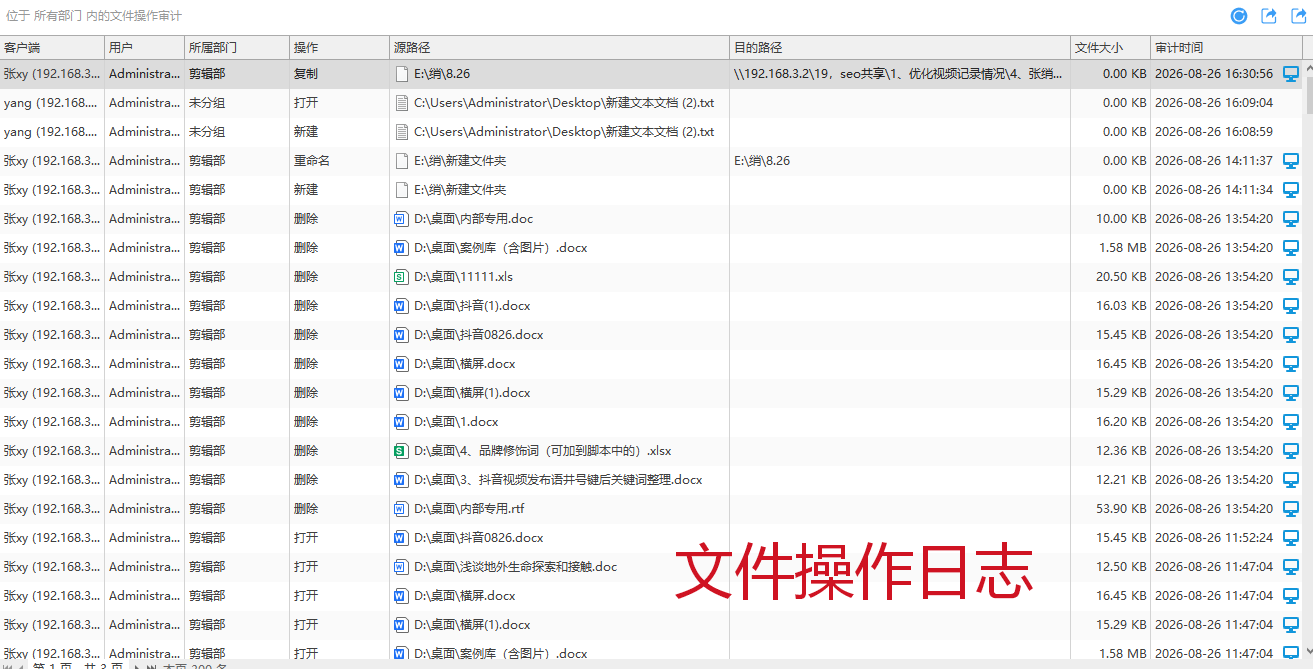
软件辅助价值:域智盾软件可以留存制度文档落地备份,同时记录终端读取内部制度文档访问日志,辅助佐证员工有条件知悉公司管理规定。
二、风控体系 2:日常事实留痕体系,固定违纪、不胜任岗位客观证据
企业单方解除劳动关系,举证责任主要在企业一方,口头指责员工违纪,仲裁不会认可。
不管是严重违纪、还是不能胜任工作,都要把事实证据在事件发生时就固定下来,不要等到准备辞退才事后补证。
人事层面:
员工违纪:做好警告单、谈话笔录,尽量让员工签字确认;拒绝签字的,做好送达记录;
不胜任工作:要有量化绩效考核、培训或者调岗记录,不能仅凭主观感受判定员工能力不行。
IT 终端辅助留存: 当发生员工违规访问网站、批量拷贝内部资料、私自外发文件、大量删除业务文档等行为,可以通过域智盾完整留存审计日志:USB 文件操作、网页访问、文件外发、打印、文件删除 / 重命名记录,日志在服务端加密保存,不会被员工在本地删除,可以导出作为事实佐证材料。
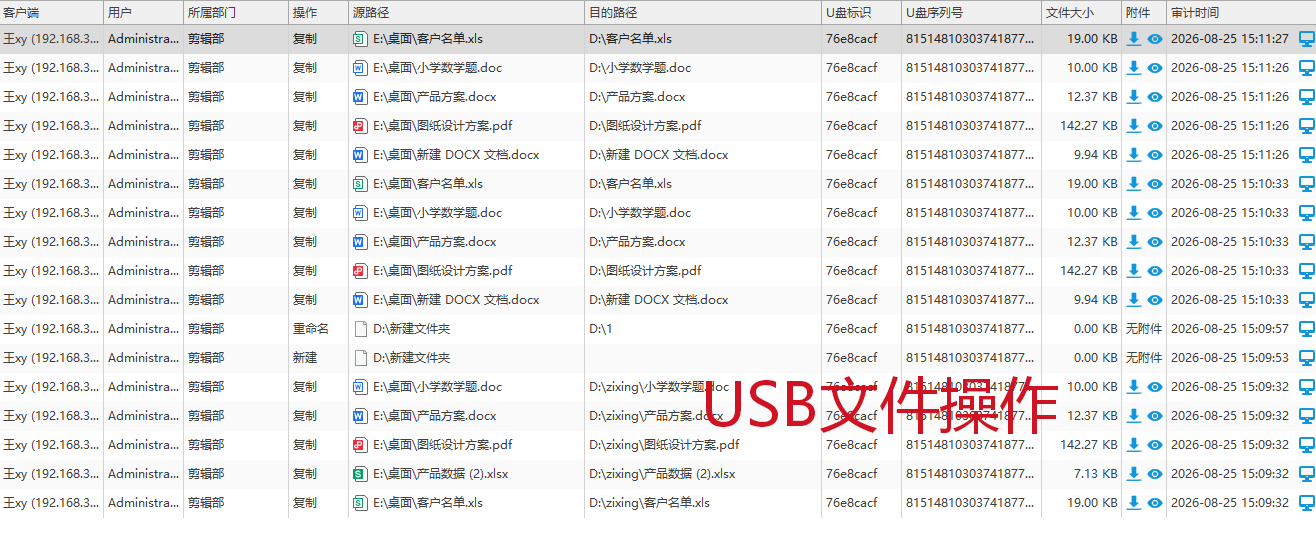
举例:员工多次私自把内部资料通过聊天软件外传,人事要有警告谈话记录,系统留存对应的外发审计日志,二者结合构成完整证据链。
三、风控体系 3:离职处置流程风控,避免操作程序瑕疵
不少企业事实证据齐全,却因为解除流程操作出错被判违法辞退。比如没有通知工会、解除通知送达不到位、提离职之后没有及时保全电子证据等,细节出错全盘归零。
人事层面:
依据规章制度解除劳动合同,需要履行通知工会的法定流程;
解除劳动合同通知书,确保有效送达员工本人,保留送达凭证;
员工提出离职、企业准备启动解除流程第一时间,就要做好办公资料、电子证据保全。
IT 终端管控配套动作: 员工出现重大违纪、进入解除处置阶段,
IT 通过域智盾系统及时做两件事:
1.对该员工终端,导出并备份全部相关文件操作、上网、外设审计日志,固定电子证据,防止员工删除本地记录销毁线索;
2.正式解除劳动关系后,回收账号、外设、文件访问权限,同步核对办公软硬件资产归还情况。
四、风控体系 4:事后复盘风控,定期排查用工漏洞
很多风险是日积月累形成的,等到发生劳动争议才暴露出来。需要建立定期自查机制,提前消除隐患。
人事层面:定期复盘绩效考核执行、违纪处置记录,检查有没有只口头处理、不留书面材料的情况;清理过时制度,更新制度条款。
IT 层面:定期导出终端风险报表,重点关注高频出现高危操作的岗位,提前介入管理,不要等发生重大事件才处理。
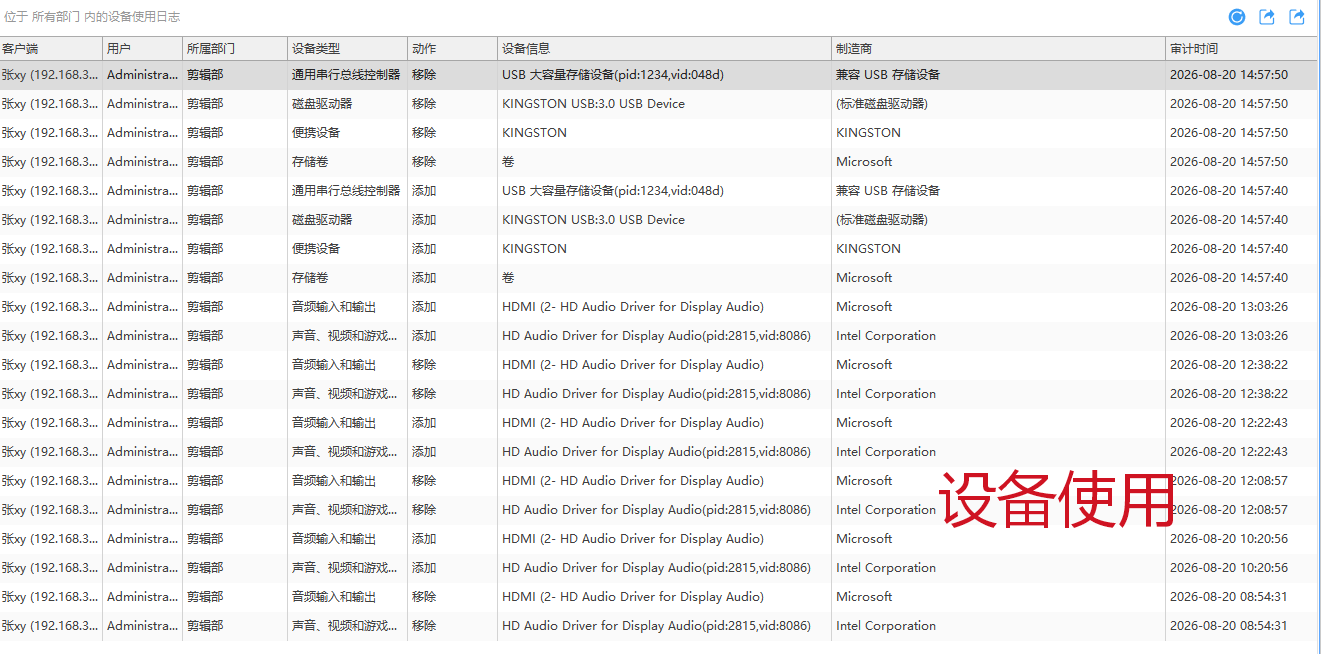
域智盾软件可以输出泄密风险、文件外流、外设使用统计报表,HR 和 IT 可以协同复盘高风险人员的行为,做到管理前置。
五、方案总结
弄懂企业怎么规避违法辞退员工风险的核心逻辑是合法制度是前提,客观事实证据是核心,法定程序是保障,定期复盘查漏补缺。
终端安全管控软件,不是用来直接辞退员工,它的定位是辅助固定电子层面事实证据,保护企业业务资料不被恶意删除、拷贝。
绝对不能单凭系统日志就做出解除劳动合同决定,必须结合人事全套书面材料一起使用,同时要做到审计行为提前告知员工,兼顾管理合规。
责编:璇玑
3、企业安全新防线:构建无懈可击的文件防泄密策略(五大策略分享)
信息时代,企业的核心竞争力往往隐藏在那些看似不起眼的文件之中。然而,随着数字化进程的加速,文件泄密事件频发,成为悬在企业头顶的一把达摩克利斯之剑。如何在享受数字化便利的同时,筑起一道坚不可摧的文件防泄密防线?今天,就让我们一起深入探讨,揭秘企业如何构建无懈可击的文件防泄密策略!

一、认识文件泄密的严重性

二、全面评估风险,定制化防护方案
每个企业的业务模式、组织架构及信息流通方式各不相同,因此,文件防泄密策略必须量身定制。企业应首先进行全面的风险评估,识别出潜在的泄密风险点,如员工误操作、黑客攻击、内部人员故意泄露等。随后,根据评估结果,制定包括加密技术、访问控制、审计追踪、员工培训在内的综合防护方案。
三、加密技术:守护文件安全的第一道屏障
加密技术作为文件防泄密的核心手段,其重要性不言而喻。该技术通常使用软件进行实时操作,如域智盾软件。通过对敏感涉密文件进行高强度加密,即使文件不慎外泄,未经授权者也无法解密查看。企业应选用经过权威认证的加密软件,并确保加密密钥的安全存储与管理,避免成为新的风险点。

四、访问控制:精准授权,避免越权访问
实施严格的访问控制机制,确保每位员工只能访问其工作所需的文件资源,是防止内部泄密的关键。企业应建立基于角色的访问控制(RBAC)模型,根据员工的职责和岗位需求,分配相应的文件访问权限。同时,定期审查权限分配情况,及时调整不合理或不再需要的权限。

五、审计追踪:让泄密行为无所遁形
完善的审计追踪机制能够记录文件的每一次访问、修改、复制等操作行为,为泄密事件的调查提供有力证据。企业应部署专业的日志管理系统,对所有文件操作行为进行实时监控和记录。一旦发生泄密事件,可迅速定位问题源头,采取补救措施,并追究相关责任人的责任。
 文件操作记录

六、员工培训:提升全员安全意识
最后但同样重要的是,加强员工的文件安全意识和技能培训。企业应定期组织信息安全培训活动,让员工了解文件泄密的危害、掌握基本的防护技能、明确自身的安全责任。同时,建立畅通的反馈渠道,鼓励员工积极报告可疑的安全事件和漏洞。

结语:构建文件防泄密生态,共筑企业安全未来
文件防泄密工作是一项系统工程,需要企业从制度、技术、管理等多个层面入手,构建全方位、多层次的防护体系。只有这样,才能在这场没有硝烟的信息战中立于不败之地,守护好企业的核心资产和客户的信任。让我们携手并进,共筑企业安全未来!


 文控堡垒系统
 文档安全
 移动存储管理
 邮件安全
 屏幕安全
 打印安全
 风险报警
 屏幕监管
 远程协助
 行为审计报表
 行为分析
 敏感词监测
 上网行为监管
 应用程序管控
 IT资产管理
 远程桌面运维
 软件统一分发、部署
 系统权限管控
 文件备份
 电脑行为预警
 电子文档安全管理系统
 网络准入控制管理系统

 售前热线
 微信咨询




 文件操作记录

