

 文控堡垒系统
 文档安全
 移动存储管理
 邮件安全
 屏幕安全
 打印安全
 风险报警
 屏幕监管
 远程协助
 行为审计报表
 行为分析
 敏感词监测
 上网行为监管
 应用程序管控
 IT资产管理
 远程桌面运维
 软件统一分发、部署
 系统权限管控
 文件备份
 电脑行为预警
 电子文档安全管理系统
 网络准入控制管理系统

 售前热线
 微信咨询


企业数据防泄密 (企业数据防泄漏方案怎么设计?域智盾软件提供“事前-事中-事后”完整框架)
发布时间: 2026-11-18
本文简介:本文主要为大家整理了 “企业数据防泄密” 相关的内容,主要有 企业数据防泄漏方案怎么设计?域智盾软件提供“事前-事中-事后”完整框架, 防泄密的软件哪个好?公认好用的防泄密软件分享,和选型注意事项!, 数据泄漏防护方法有哪些?教你 1 个防止数据泄密的小措施,全方位防止机密泄露!, 如何给文件加密?国产防泄密软件,全面严防数据泄密!, 企业防泄密软件怎么布?泄密的口子不止一个,挨个上锁, 等内容,文章部分观点不代表本站观点,如有侵权或其它问题请反馈客服。
1、企业数据防泄漏方案怎么设计?域智盾软件提供“事前-事中-事后”完整框架
企业数据防泄漏方案怎么设计?域智盾软件围绕数据生命周期,搭建一条“事前防护—事中拦截—事后追溯”的完整链路。其中,事前靠加密让数据“带不走”,事中靠识别与审批让数据“发不出”,事后靠审计和取证让泄密“查得到”。下面,为大家详细介绍。

一、事前:让数据“带不走”
措施 | 具体做法 | 目标 |
加密应用库 | 类型丰富:日常办公、图片设计、编程开发、音频、视频等都支持 | 知道保护谁 |
透明加密 | 文档保存时自动加密,员工无需手动操作,脱离授权环境呈现乱码状态 | 泄密无法选中 |
最小权限 | 划分安全区域,各部门之间文件不互通 | 缩小暴露面 |
落地要点:存量文档用批量加密功能一次性处理,避免历史数据成为防护洼地。
二、事中:让数据“发不出”
敏感内容识别:自定义敏感词,对邮件、文档、屏幕截屏、AI提示语做内容检测,判断是否命中敏感规则;
外发审批流:确需外发的文件走审批通道,可限定接收方、打开次数与有效期,逾期自动失效;
通道统一管控:U 盘、网盘、邮箱、社交软件等出口集中管理,按部门差异化放行。
三、事后:让泄密“查得到”
全量日志留存:操作日志留存不少于六个月(《中华人民共和国网络安全法》第二十一条),支持按人/时间/文件多维度回溯;
水印溯源:屏幕与文档水印标记使用者身份,截图、拍照、外传泄密可反查到人;
取证级导出:日志带完整时间戳、可规范导出,满足内部追责与司法举证要求;
复盘改进:每次事件复盘反哺事前策略——加密范围是否扩大、审批规则是否收紧。

FAQ
Q1:透明加密会不会影响员工协作?
不会,员工不用手动操作,文件是自动、强制加密的,不影响员工正常办公效率。
Q2:历史存量文档怎么处理?
软件提供“全盘加解密”功能,可以批量统一处理。
Q3:方案上线后如何评估效果?
看三个指标:敏感外发阻断次数、违规行为告警量、事件平均响应时长,趋势向好即方案有效。
Q4:会不会与现有杀毒、防火墙冲突?
DLP 工作在数据层,与网络层、终端层安全产品互补,主流环境下可共存,部署前做兼容性验证即可。
Q5:多分支机构怎么统一管理?支持总部-分支分布式部署,策略总部统一下发、分支分级管理,日志集中汇总。
以上就是为大家分享的企业数据防泄漏方案,如需亲自试用,可拨打400-097-8770电话,致电咨询,域智盾软件专业团队在线为您答疑解惑。
作者:运营二部-小然
更新时间:2026-11-18
2、防泄密的软件哪个好?公认好用的防泄密软件分享,和选型注意事项!
甲:最近公司图纸、源代码频繁外泄,U 盘拷贝、截屏外传、私自连外网的问题层出不穷,制度约束根本管不住。你有没有靠谱的防泄密软件推荐?怎么才能挑到贴合企业需求的产品?
乙:现在泄密渠道五花八门,单靠管理制度很难堵住所有漏洞,必须用上终端防泄密系统。
目前市面上公认好用的方案里,域智盾综合防护能力很强,端口、截屏、网络、软件、资产扫描五大防护全覆盖,接下来我给你讲讲它的完整功能,再分享几条软件选型避坑要点。

一、域智盾
1. 端口管控,封堵物理外泄通道
精细化管控电脑所有外接接口,包含 USB、串口、光驱、蓝牙、打印机、Wi-Fi 等,可单独设置只读、只写、完全禁止、允许使用四种权限。既能锁住 U 盘拷贝文件,也能拦截蓝牙传输、光盘刻录、无线外传、打印带出文件,把所有物理端口的泄密通道全部锁死。
2. 截屏管控 + 屏幕水印,防止拍照录屏泄密
开启截屏与录屏拦截策略,禁止系统截图、第三方录屏软件抓取屏幕内容;同时部署全局屏幕水印,水印自动带上员工姓名、电脑 IP、操作时间。就算员工用手机拍摄屏幕,水印信息也能清晰留存,一旦发生泄密,可快速锁定责任人,实现行为可追溯。
3. 网络管控,管住外网访问风险
对高危网络端口进行封堵,限制 80、443 等端口私自外联;支持网址黑名单,一键屏蔽网盘、私人邮箱、境外网站;同时管控非可信网络接入,员工电脑不能随意连接手机热点、陌生无线网络,杜绝文件通过网络私自上传外发。

4. 软件管控,杜绝违规软件私自外传文件
禁止员工私自安装未授权软件,封堵网盘、远程工具、虚拟机、浏览器插件等高危程序;严格管控网页上传文件行为,限制把涉密资料上传到网页、云盘;同时管控虚拟机运行,避免员工把文件拷贝到虚拟机里绕过管控向外传输。
5. 文件资产检测,摸清涉密文件分布
依托关键信息资产(KIA)清单与 KIA 权限清单,自动全网扫描终端电脑,快速排查员工电脑里是否存储图纸、源代码、项目方案等涉密资产。精准定位敏感文件存放位置,摸清数据分布,做到事前管控、事后清查,避免核心资料无序扩散。
二、企业防泄密软件选型注意事项
1. 防护维度要全,不能只做单一管控
一套合格的防泄密系统,不能只限制 U 盘,必须覆盖外设端口、截屏录屏、网络外联、软件运行、敏感文件清查五大场景。只做单一功能的软件,很容易被员工找到漏洞绕开管控,防护形同虚设。
2. 自动操作,不影响正常办公
优先选择后台静默运行的终端管控工具,策略自动生效,不需要员工手动操作。不能出现打开图纸、编写代码卡顿、软件闪退的问题,安全管控不能拖累研发、设计团队的工作效率,上线阻力才会更小。

3. 策略可以分级精细化配置
不同岗位风险等级不一样:研发、设计岗位严格限制文件外发;行政、人事岗位可以放宽外网权限。软件必须支持按部门、岗位单独下发策略,做到最小权限管理,避免一刀切管控。
4. 全程日志留痕,满足溯源取证要求
所有外设插拔、文件拷贝、网页访问、截屏操作都要自动生成不可篡改的日志,支持多条件检索。一旦出现泄密事件,能够调取操作记录、屏幕水印、终端日志形成完整证据链,方便维权取证,同时满足等保审计要求。
5. 兼容性要强,适配企业现有软硬件环境
软件要兼容 Windows 全系列电脑,同时支持 CAD、编程开发软件、三维建模工具;信创电脑、办公软件也要能正常适配。采购前一定要实地测试,避免出现软件冲突、加密失效等问题。
6. 合规部署,避免管理纠纷
管控仅限企业办公电脑,只针对工作行为;上线前提前公示管理制度,保障合规管理,避免出现员工隐私争议。
域智盾软件支持按功能模块单独采购,单项模块授权 60 元起。如需体验产品,可拨打服务热线 400-097-8770 申请免费试用。

总结
企业数据泄密,大多是从 U 盘拷贝、截屏拍照、网页上传、违规软件外联这些小口子流出。域智盾把端口管控、截屏水印、网络拦截、软件限制、资产扫描整合为一套一体化方案,把线上线下所有泄密通道全部封堵,兼顾安全与办公效率,是制造设计院、软件研发企业很实用的防泄密方案。
责编:付
3、数据泄漏防护方法有哪些?教你 1 个防止数据泄密的小措施,全方位防止机密泄露!
据 2026 年权威安全调研数据显示:58% 的数据泄露都来自内部员工操作疏忽,31% 属于员工恶意窃取资料;U 盘拷贝、网盘外传、截图偷拍、无线传输,是内部泄密最主要的五大渠道。一起普通内部泄密事件,平均会给企业带来数百万元的经济损失,同时还要承担合规处罚、商业机密外流、客户信任崩塌等连锁后果。
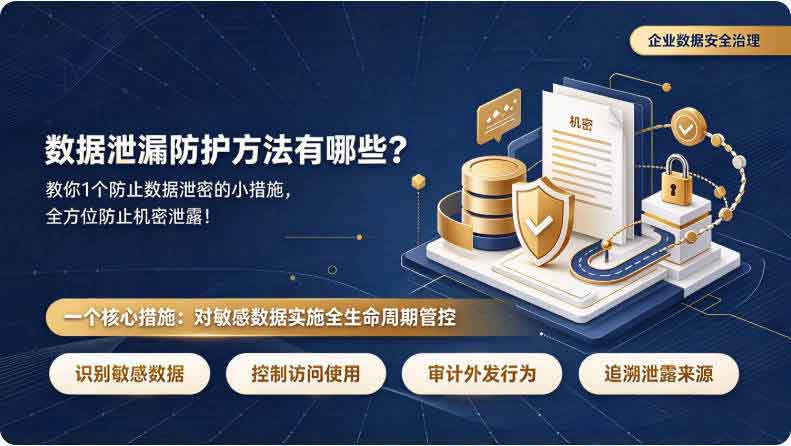
很多企业只依靠制度约束员工,单纯靠口头管控,很难堵住层出不穷的泄密漏洞。制度只能管住人心,技术才能管住行为。想要把端口外传、截屏录屏、网络传输、软件外传、资产私自留存全部管住,一套一体化的数据防泄露方案,就是成本最低、落地最快的核心措施。
一、核心防护措施:域智盾软件数据防泄露全维度管控功能
1.硬件端口精细化管控,堵住外设拷贝通道
统一管控 USB、串口、光驱、蓝牙、打印机、Wi-Fi 等所有外接接口,可单独设置每一类接口的只读、禁止读写权限。彻底杜绝员工用 U 盘、手机、移动硬盘私自拷贝图纸、文档、客户资料;同时限制蓝牙无线传输、外接打印外泄文件,从硬件源头切断拷贝泄密路径。
2.截屏录屏管控 + 全局水印,遏制拍照截图泄密
一键开启截屏、录屏、屏幕共享拦截策略,禁止通过截图、录屏把屏幕里的涉密内容保存下来;同时给所有打开的文档、电脑桌面自动加载溯源水印,水印包含员工账号、电脑 IP、操作时间。即便有人躲过管控拍下屏幕照片,水印信息也无法消除,能够快速锁定泄密人员,形成强有力的事后追溯能力。
3.高危网络管控,拦截外网私自外传文件
管控终端高危端口,封堵非法外联通道;可以批量拉黑违规网站,禁止员工访问网盘、私人邮箱、社交网站;同时开启非可信网络拦截,限制电脑接入私人热点、陌生外网,避免员工脱离公司内网环境,批量向外发送涉密文件,守住网络外发关口。
4.软件应用管控,封堵各类软件外传渠道
严格禁止员工私自安装未授权软件;精准管控浏览器、微信、QQ、网盘、邮件等所有可传输文件的程序,限制文件通过聊天工具、网页上传、邮箱附件向外发送;同时管控虚拟机运行,防止员工搭建虚拟环境绕过安全策略偷偷导出资料,不给违规操作留后门。
5.敏感文件自动检测,摸清涉密资产分布
按照企业关键信息资产(KIA)清单与权限清单,定期自动扫描全网终端,精准排查员工电脑里私自留存的涉密图纸、技术文档、核心资料。一旦发现越权持有敏感文件,系统立即告警,避免机密文件无节制扩散,做到资产底数清、文件流向明。
二、另外 4 项配套数据防泄露落地方法
1.建立分级文档权限制度:
按照部门、岗位划分文档密级,普通员工只能查看本职范围内的资料,研发图纸、核心配方仅对项目负责人开放。文件只能在对应安全域内打开,越权访问直接被系统拦截,从权限上减少内部资料跨岗扩散。
2.对外文件开启外发审批流程:
所有涉密文件发给外部合作方时,必须在线提交解密申请,管理员审核通过之后才能对外发送;外发文件自动设置打开时效、阅读次数,到期自动失效,防止外协人员二次转发文件。
3.落地终端全行为审计留痕:
完整记录员工文件复制、剪贴、上传、打印、外接设备等全部操作日志,所有操作自动存档。一旦发生泄密事件,管理员可以一键调取操作记录、屏幕录像,快速还原事件全过程,满足取证与合规审计要求。
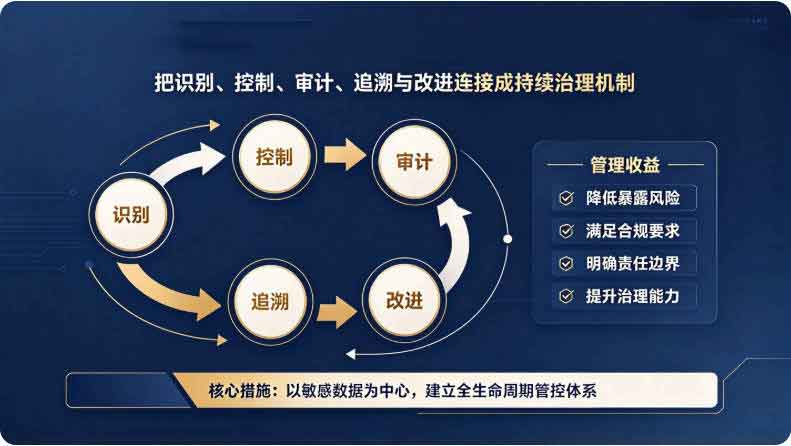
4.定期开展员工安全培训与资产巡检:
常态化开展保密培训,减少员工误发文件、随意拷贝资料等无心失误;每月定时开展终端资产巡检,清理员工电脑里私自保存的涉密资料,及时清理离职人员账号权限,堵住人员变动带来的泄密风险。
域智盾软件是企业核心数据“最后一公里”防护盾,聚焦数据从服务器到达终端用户这一最易泄露的末端环节,提供基于进程、端口、设备及网络的立体化防护策略,对下载到终端的核心数据实施强制加密、权限绑定及使用追踪,即便终端失窃或遭遇内部人员恶意拷贝,也能确保数据无法在外部解密使用,彻底守住数据安全的最后防线。
域智盾软件各功能模块单项授权 60 元起,欢迎致电 400-097-8770,申请产品免费试用。
结尾:
内部泄密防不胜防,只靠制度很难管住所有操作。用好技术管控 + 配套管理方案,端口、截屏、网络、软件、资产全方位设防,既能挡住员工恶意窃取,也能规避无意泄露,让机密文件只在授权范围内流转,从源头杜绝数据外泄。
责编:付