

 文控堡垒系统
 文档安全
 移动存储管理
 邮件安全
 屏幕安全
 打印安全
 风险报警
 屏幕监管
 远程协助
 行为审计报表
 行为分析
 敏感词监测
 上网行为监管
 应用程序管控
 IT资产管理
 远程桌面运维
 软件统一分发、部署
 系统权限管控
 文件备份
 电脑行为预警
 电子文档安全管理系统
 网络准入控制管理系统

 售前热线
 微信咨询


源代码加密 (研发的源代码被带走, 加密能管住代码吗?)
发布时间: 2026-11-16
本文简介:本文主要为大家整理了 “源代码加密” 相关的内容,主要有 研发的源代码被带走, 加密能管住代码吗?, 源代码加密怎么设置?源代码加密防泄密方案全面解析!, 源代码该如何防护?源代码防泄密软件全面守护源代码安全!, 源代码加密软件怎么选?精选 1 个源代码加密软件分享,2026 行业都在悄悄用, 源代码怎么加密?1 个给源代码透明加密的方法分享给你,轻松守护代码安全, 等内容,文章部分观点不代表本站观点,如有侵权或其它问题请反馈客服。
1、研发的源代码被带走, 加密能管住代码吗?
能管住"落盘的工作副本",但只管这一层是不够的。代码要额外覆盖三处:本地仓库与历史版本、编译产物与缓存目录、以及"把代码贴出去"的通道。而且研发策略必须单独设计——用行政那套模板套研发,最后一定是编译变慢、工程师自己想办法绕。
代码为什么不能照着文档那套来管
文件加密的典型思路是"敏感目录全加密、授权进程可读写"。文档场景这么配没问题,研发场景会立刻撞上五件事:
① 文件量太大
一个中型项目几万个文件,加上依赖包、构建产物,动辄几十万个。全量加解密的开销会直接体现在编译时间上。
② 版本库结构特殊
Git 的 objects 目录里是压缩对象、频繁增量写入。对不同实现的产品,加密这些文件的兼容性和性能表现差别很大,上线前必须实测,不能只看厂商说"支持 Git"。
③ 构建工具链复杂
编译器、包管理器、Docker、CI 脚本,各自以不同方式读写文件。漏掉一个进程授权,就会出现"编译报错但看不出原因"的诡异问题。
④ 工程师的技术绕道能力最强
自己搭个 Git 服务、压缩后上传、复制到在线 IDE、把核心算法贴给 AI 问"这段有什么问题"——这些都是"合理的技术行为",但在安全视角下全是出口。
⑤ 真正值钱的是片段,不是整包
被带走的往往不是整个工程,而是核心算法那几百行。所以"防整包拷走"和"防片段流出"是两件不同的事,后者更依赖剪贴板、截屏、外发的管控。
具体怎么做:先把范围划小,再分层保护
划范围:不是所有代码都要加密
建议只加密三类:自研产品的源码目录、核心算法与密钥配置、与客户数据相关的脚本。开源依赖、依赖包缓存、构建输出(dist / target / build)、日志目录应该明确排除。范围越小,性能影响越小,工程师的抵触也越小。
授权进程清单要列到"工具链"级
不只是 IDE。至少覆盖:IDEA / VS Code / Visual Studio / Eclipse、git 与 svn 客户端、Maven / Gradle / npm / pip、编译器与链接器、Docker 及容器挂载、终端工具、文件比较与合并工具。漏一个,就是一次"莫名其妙编译失败"的工单。这份清单必须在试点阶段逐条验证,不能凭经验填。
版本库:加密 + 备份 + 恢复演练,三件一起做
版本库是研发的命根子,一旦出问题不是泄密而是停工。所以:加密策略要对仓库目录整体生效(而不是零散文件);服务端(GitLab / SVN 服务器)要单独规划;上线前做一次完整的 clone → 提交 → 回滚 → 恢复验证,并保留一次可回退的备份。这一步省了,风险不在安全部门,在研发进度上。
堵住"技术绕道",但要说清为什么
四类通道要管:个人代码托管(GitHub、Gitee 个人仓库)、在线 IDE 与在线编译、压缩包外发、剪贴板与截屏。前两类用网络层识别,后两类用终端策略。重要的是提前跟研发团队讲清楚:不是不信任你们,是这四类通道本身不可控、也无法追溯。讲不透的策略,执行一定会打折。
性能:给研发单独一套策略,并写进验收标准
研发策略和行政策略必须分开:排除缓存目录、排除构建产物、按需开启而非全盘开启。验收时不要只问"卡不卡",要拿具体指标——全量编译耗时增加不超过 10%、IDE 打开大项目时间不超过原来的 1.2 倍。敢写进合同的指标,才值得信。
审计重点放在"异常读取",不是"日常提交"
研发每天提交几百次代码,按提交量报警会天天响。有效的判断维度是:非工作时间批量拉取全量仓库、访问与本项目无关的代码库、把整个工程打包压缩、离职前集中导出。这四类行为在任何团队里都不正常,误报率低,才有人愿意看。
一上来就把整个开发盘全加密,编译慢了三倍,工程师抱怨两周后,管理层顶不住压力把策略关掉——之后再想推第二次,几乎不可能。研发场景要慢慢来,先一个项目组、先核心目录,跑顺了再扩。
支持按目录与文件类型分级加密、授权进程白名单、研发部门独立策略组、剪贴板与外发管控,并提供兼容性与性能实测方案。如需评估贵司的研发环境,可联系我们获取测试清单。
2、源代码加密怎么设置?源代码加密防泄密方案全面解析!
问:研发部门核心源代码容易被复制、截图、手机偷拍外传,普通加密工具容易打断开发流程、影响编译调试,有没有适配开发场景的源代码加密方案?
答:源代码和普通办公文档不一样,对软件兼容性、编译稳定性要求很高,不能简单一刀切管控。域智盾软件的源代码加密模块,面向研发场景设计,兼顾开发效率与数据安全,从文件、剪贴、屏幕、身份多维度构建防护体系。
一、域智盾软件
1.多模式透明加密,适配研发不同场景
支持透明加密、智能加密、只解密不加密、不加密、只读5种策略模式,管理员按项目、开发组进行分配。开启透明强制加密后,源代码在新建、保存时自动加密,开发人员正常打开、编辑、编译、调试,操作习惯完全不变。一旦源代码脱离公司内网、在未授权设备打开,文件直接显示乱码,无法阅读和使用。
2.剪贴板加密,阻断代码复制外泄
针对开发人员复制代码片段外传的风险开启剪贴管控。加密环境内的源代码内容复制后,粘贴到微信、记事本、网页等外部程序时,内容自动脱敏,显示:您复制的内容已被加密处理,防止核心代码片段通过剪贴板零散泄露。
3.加密沙箱,保障大型项目稳定运行
大型代码工程、多文件项目对运行环境要求高,普通加密容易出现编译异常。加密沙箱为开发工具和源码提供隔离运行环境,源码在沙箱内正常编译调试,限制拖拽、另存、导出等外传行为,在保障开发稳定性的同时锁住源码,适配各类大型开发项目。
4.AI 联动摄像头,防范手机偷拍屏幕
开启屏幕防拍照功能后,软件和电脑摄像头联动识别偷拍行为。检测到手机对准屏幕拍摄时,终端自动锁屏,同步抓拍偷拍人员画面并截取当前屏幕画面,两张记录比对核验,快速确认偷拍事件,堵住加密体系难以覆盖的光学泄密通道。
5.人脸识别登录 + 离岗锁屏,落实专机专用
支持电脑人脸核验登录,做到一人一机、专机专用。员工临时离开工位,系统自动锁屏,避免其他人员冒用电脑查看、偷拍源代码,减少工位无人看管带来的泄密风险。
6.多格式统一防护,一套策略覆盖多种资产
不只是源代码,平台同时支持文档、CAD 图纸、视频等各类文件加密管控。研发企业可以一套平台同时保护源码、设计图纸、项目文档,不用部署多款安全软件,降低运维成本。
结尾
源代码加密的核心难点,是平衡开发稳定性和安全管控,不能为了保密打断正常编译开发流程。域智盾依靠多模式透明加密、剪贴脱敏、加密沙箱、防拍照检测、人脸身份管控能力,形成完整的源码防护链路。企业可以结合 U 盘管控、邮件外发管控搭配部署,搭建适合研发团队的整体防泄密体系,守住核心代码资产。
域智盾软件各功能模块单项授权 60 元起,欢迎致电 400-097-8770,申请产品免费试用。

责编:付
3、源代码该如何防护?源代码防泄密软件全面守护源代码安全!
据行业统计,软件研发企业 85% 的源代码泄露都来自内部员工操作:U 盘拷贝、网络外发、截图录屏、虚拟机导出,是最主要的泄密途径。 想要守住代码资产,必须依靠专业的源代码防泄密工具,域智盾就是适配研发场景的优选方案。
一、域智盾
1.端口全面管控,阻断硬件拷贝泄密
统一管控 USB、串口、光驱、蓝牙、打印机、Wi-Fi 等所有外接端口,可单独设置只读、禁止读写两种权限。严格限制源代码被 U 盘、移动硬盘拷贝,禁止通过蓝牙、外接设备把源码导出,从硬件入口堵住源码外泄通道。
2.截屏管控 + 全局水印,拦截截图录屏泄密
一键关闭系统截屏、第三方录屏、远程桌面共享等功能,杜绝员工通过截图、录屏把代码内容留存带走。同时开启全局屏幕水印,水印自动带上员工姓名、电脑 IP、操作时间;即便有人侥幸拍下屏幕,水印也能锁定责任人,实现事后溯源取证。
3.精细化网络管控,杜绝网络外传源码
封堵高危网络端口,禁止研发电脑访问网盘、代码分享平台、私人社交网站;严格管控非可信外网接入,限制内网穿透、远程外传行为。源代码无法通过微信、邮箱、云盘、GitHub 等渠道上传外发,守住网络传输这条泄密渠道。
4.软件进程管控,限制违规工具窃取代码
建立软件黑白名单,禁止终端安装运行未授权软件;严格管控虚拟机、远程工具、文件传输类软件,防止员工用虚拟机把源代码剥离导出。同时限制浏览器、聊天软件随意上传本地代码文件,切断各类工具窃取源码的路径。
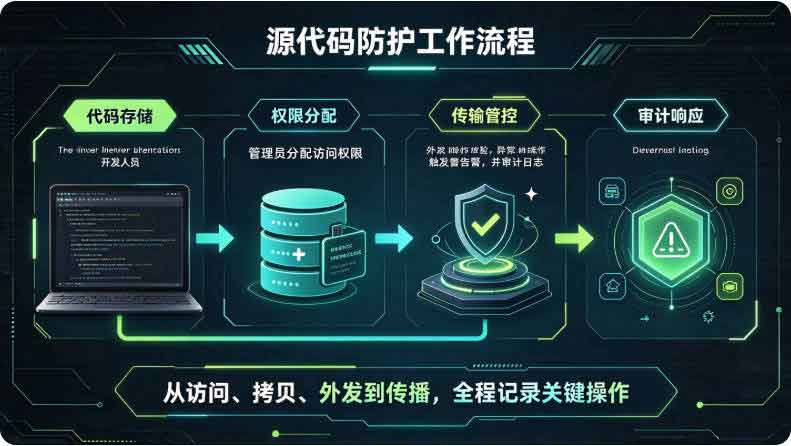
5.资产文件检测,自动排查源码外流隐患
系统支持建立关键信息资产(KIA)清单与对应权限清单,自动扫描研发终端电脑,核查设备里是否留存超出权限范围的源代码文件。一旦发现违规存放的源码,立刻触发告警,及时发现越权下载、私自留存代码的行为,做到事前排查风险。
二、做好源代码加密防护的重要性
1.守住企业核心技术壁垒
源代码是软件企业、芯片研发公司的核心商业秘密,包含产品架构、核心算法、业务逻辑。一旦源码外泄,竞争对手可以快速仿制同类产品,直接抹平企业数年的技术研发优势,市场订单大量流失。
2.堵住内部终端泄密漏洞
代码仓库只能管控服务器文件,源代码下载到本地电脑后,就脱离了云端权限约束。绝大多数泄密都发生在本地终端,端口拷贝、截图外传、虚拟机导出等行为,只有终端管控软件才能有效拦截,补齐仓库权限管控的短板。
3.降低企业维权举证难度
单纯依靠劳动合同与保密协议,只能做到事后约束。域智盾会完整记录文件操作、端口使用、网络访问、截屏行为,配合屏幕水印,一旦发生泄密事件,能够形成完整证据链,大幅提高维权胜诉概率,减少经济损失。
4.兼顾安全管控与研发效率
整套管控策略只限制外传行为,不干预程序员正常开发、编译、调试代码,不修改开发软件运行环境,不会打断研发流程,做到安全管控不拖累项目进度。
结尾
源代码是软件企业的生存根基,内部端口拷贝、截图录屏、网络外发是源码泄露的重灾区。域智盾从硬件端口、网络访问、软件进程、截屏行为、资产巡检五大维度构建全链路防护,既能守住源代码不外流,又不影响研发人员日常工作,是研发企业保护技术资产的可靠方案。
域智盾软件单功能模块授权 60 元起,拨打 400-097-8770,即可申请免费试用。

责编:付